


SSL sertifikası nedir sorusunun kısa cevabı şu: SSL sertifikası, bir alan adının kontrolünü (OV ve EV türlerinde ayrıca kuruluşun kimliğini) bir sertifika otoritesinin imzasıyla kanıtlayan ve tarayıcı ile sunucu arasındaki trafiğin TLS protokolüyle şifrelenmesini sağlayan dijital bir belgedir. Bu sayede formlara yazılan şifreler ve kart bilgileri yolda okunamaz ve fark edilmeden değiştirilemez.
Kısaca: SSL sertifikası hakkında bilmeniz gerekenler
- SSL sertifikası teknik olarak X.509 standardında bir sertifikadır. Adı "SSL" olarak kalsa da bugün SSL ile değil, TLS 1.3 ve TLS 1.2 bağlantılarında kullanılır.
- Üç temel işi vardır: şifreleme, kimlik doğrulama ve veri bütünlüğü.
- DV, OV ve EV sertifikalar aynı şifreleme gücünü sağlar. Aralarındaki fark, sertifika verilmeden önce neyin doğrulandığıdır.
- Kasım 2026 itibarıyla yeni düzenlenen sertifikaların azami geçerlilik süresi 200 gündür. Bu süre 15 Mart 2027'de 100 güne, 15 Mart 2029'da 47 güne iner.
- Let's Encrypt ve cPanel AutoSSL ile alınan ücretsiz SSL sertifikaları DV türündedir ve çoğu site için yeterlidir.
- HTTPS, Google'ın hafif bir sıralama sinyalidir. Asıl etkisi ziyaretçi güveni ve tarayıcı uyarılarının ortadan kalkmasıdır.
2026'da neler değişti? CA/B Forum kurallarına göre 15 Mart 2026'dan itibaren yeni düzenlenen sertifikaların süresi en fazla 200 gün olabiliyor (önceki sınır 398 gündü). Let's Encrypt'in varsayılan sertifika süresi ise 10 Şubat 2027'de 90 günden 64 güne inecek. Sertifika sürelerindeki bu kısalma, otomatik yenilemeyi pratikte zorunlu hâle getiriyor. Ayrıca Google, Chrome'un HTTP ile açılan sitelere girmeden önce varsayılan olarak kullanıcıdan onay istemesini 2026 sonbaharında başlatmayı planladığını duyurdu.
SSL sertifikası nedir? SSL, TLS ve HTTPS ilişkisi
Tarayıcının iki sorusu vardır: "Konuştuğum sunucu gerçekten bu alan adına mı ait?" ve "Aramızdaki veriyi başkası okuyabilir mi?" Sertifika ilk soruyu yanıtlar, TLS protokolü de sertifikadaki bilgileri kullanarak ikinci sorunun cevabını verir.
RFC 5280'e göre bir sertifika, bir açık anahtarı belirli bir özneye (örneğin alanadiniz.com) bağlayan veri yapısıdır; bu bağı güvenilen bir sertifika otoritesi (CA) imzalayarak onaylar. Konunun hosting paneli tarafı için cPanel dokümantasyonundaki SSL rehberine de bakabilirsiniz.
SSL nedir, TLS nedir? Neden hâlâ "SSL" deniyor?
SSL (Secure Sockets Layer), TLS'in (Transport Layer Security) öncülüdür. SSL'in bütün sürümleri güvenlik açıkları nedeniyle kullanımdan kaldırıldı: SSL 2.0 RFC 6176 ile yasaklandı, SSL 3.0 RFC 7568 ile kullanımdan kaldırıldı. Mart 2021'de yayımlanan RFC 8996 ise TLS 1.0 ve TLS 1.1'i de resmen kullanımdan kaldırdı.
Ağustos 2018'de RFC 8446 ile yayımlanan TLS 1.3 güncel sürümdür ve MDN'e göre en yaygın kullanılan sürüm de odur. TLS 1.2 bazı sitelerde hâlâ kullanılır. TLS 1.0 ve 1.1 ise artık kullanılmamalıdır.
Ad neden değişmedi? Sektör yıllardır "SSL sertifikası" demeye alışkın; cPanel'deki menünün adı bile hâlâ "SSL/TLS"tir. Satın aldığınız ürünün adı SSL sertifikasıdır, ama sunucunuz onu TLS bağlantılarında kullanır.
HTTPS nedir? HTTP'den farkı ne?
HTTPS, web sayfalarının taşındığı HTTP protokolünün TLS ile şifrelenmiş hâlidir. HTTP bağlantısında veriler düz metin olarak gider; aynı kablosuz ağdaki biri, internet sağlayıcısı ya da aradaki herhangi bir cihaz bu trafiği okuyabilir veya değiştirebilir. HTTPS varsayılan olarak 443 numaralı portu, HTTP ise 80 numaralı portu kullanır.
Sertifikanın içinde hangi bilgiler bulunur?
Bir X.509 v3 sertifikası korunan alan adlarını (Subject ve SAN alanı), sertifikayı imzalayan otoriteyi (Issuer), geçerlilik başlangıç ve bitiş tarihlerini (notBefore, notAfter), sunucunun açık anahtarını, benzersiz bir seri numarasını ve CA'nın dijital imzasını içerir.
SSL nasıl çalışır? HTTPS bağlantısı adım adım
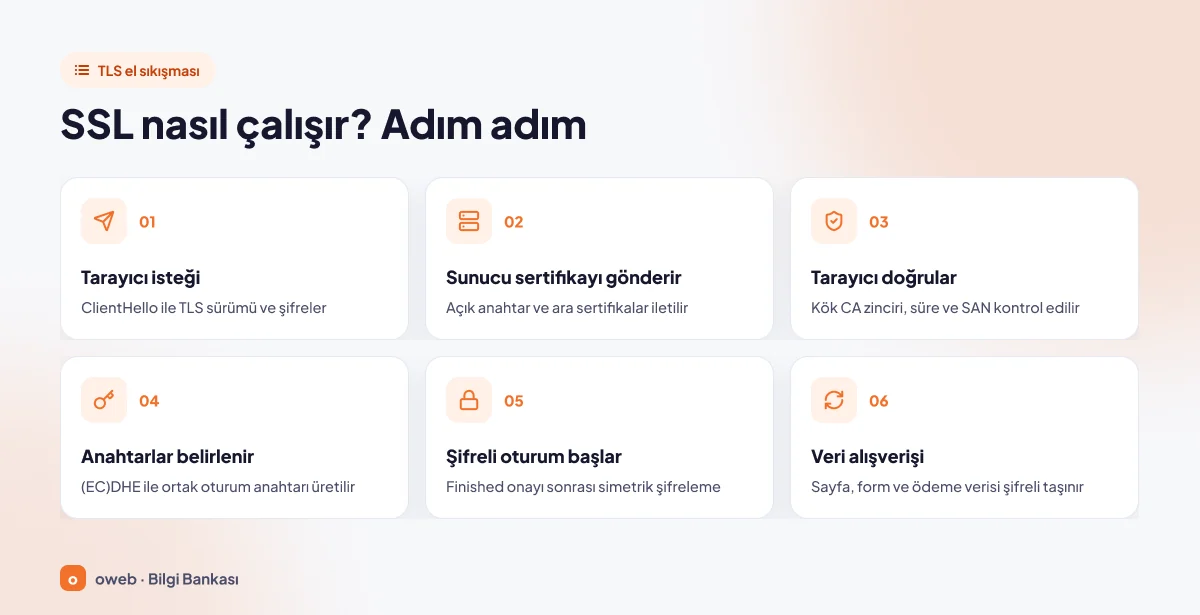
HTTPS bağlantısının kurulmasına "el sıkışma" (TLS handshake) denir. TLS 1.3'te tam el sıkışma tek gidiş-dönüşte (1-RTT) tamamlanır. Basitleştirilmiş adımlar şöyledir:
- Tarayıcı isteği: Tarayıcı https://alanadiniz.com adresine bağlanır ve desteklediği TLS sürümlerini ve şifreleme yöntemlerini bildirir (ClientHello).
- Sunucu sertifikayı gönderir: Sunucu kendi seçimini bildirir ve açık anahtarını içeren sertifikayı ara sertifikalarla birlikte iletir (ServerHello ve Certificate).
- Tarayıcı sertifikayı doğrular: Sertifika güvenilen bir kök sertifikaya zincirleniyor mu, süresi geçerli mi, ziyaret edilen alan adı SAN alanında var mı diye kontrol edilir.
- Anahtarlar belirlenir: İki taraf (EC)DHE anahtar değişimiyle, ağ üzerinden hiç gönderilmeyen ortak bir oturum anahtarı üretir.
- Şifreli oturum başlar: İki taraf "Finished" mesajlarıyla el sıkışmanın kurcalanmadığını onaylar ve uygulama verisi simetrik şifrelemeyle taşınmaya başlar.
- Veri alışverişi: Sayfa içeriği, form verileri ve ödeme bilgileri şifreli ve bütünlüğü korunarak taşınır.
Adımlar anlaşılır olsun diye mantıksal sırayla verilmiştir. TLS 1.3'te anahtar paylaşımı aslında ilk iki mesajda (ClientHello ve ServerHello) yapılır, sertifika da bu anahtarlarla şifrelenmiş olarak gönderilir; bu yüzden el sıkışma tek gidiş-dönüşte biter.
Açık anahtar, özel anahtar ve oturum anahtarı
Sertifikada yalnızca açık anahtar (public key) bulunur ve herkes onu görebilir. Buna karşılık gelen özel anahtar (private key) sunucuda kalır ve hiçbir zaman paylaşılmaz. Sunucu, el sıkışma sırasında bu özel anahtarla bir imza üreterek sertifikanın gerçek sahibi olduğunu kanıtlar.
Sayfa verisini şifreleyen anahtar ise her bağlantı için yeniden üretilen oturum anahtarıdır. TLS 1.3, statik RSA ve statik DH anahtar değişimini kaldırdığı için açık anahtarlı tüm anahtar değişimleri ileri gizlilik (forward secrecy) sağlar. Yani özel anahtar gelecekte ele geçirilse bile, bu yöntemle kurulmuş ve daha önce kaydedilmiş bir oturum bu anahtarla çözülemez.
Özel anahtar dosyasını (.key) e-postayla göndermeyin, destek talebine eklemeyin ve herkese açık bir klasörde tutmayın. Anahtarın sızdığından şüpheleniyorsanız sertifikayı yeni bir anahtarla yeniden düzenletin ve eskisini iptal ettirin.
Sertifika otoritesi ve güven zinciri
Tarayıcınız dünyadaki her sitenin sertifikasını tanıyamaz; bunun yerine işletim sistemi ve tarayıcıyla gelen sınırlı sayıda kök sertifikaya güvenir. Kök sertifika otoriteleri genellikle sitelere doğrudan değil, ara sertifikalar üzerinden sertifika verir. RFC 5280 bu yapıya sertifika yolu (certification path) der: zincir güvenilen bir kökten başlar, ara sertifikalardan geçer ve sizin sitenizin sertifikasında biter.
Bu yüzden kurulumda ara sertifikaları da (CA bundle) yüklemeniz gerekir; zincir eksikse bazı cihazlar "güvenilmeyen otorite" hatası verir.
SSL sertifikası ne işe yarar?
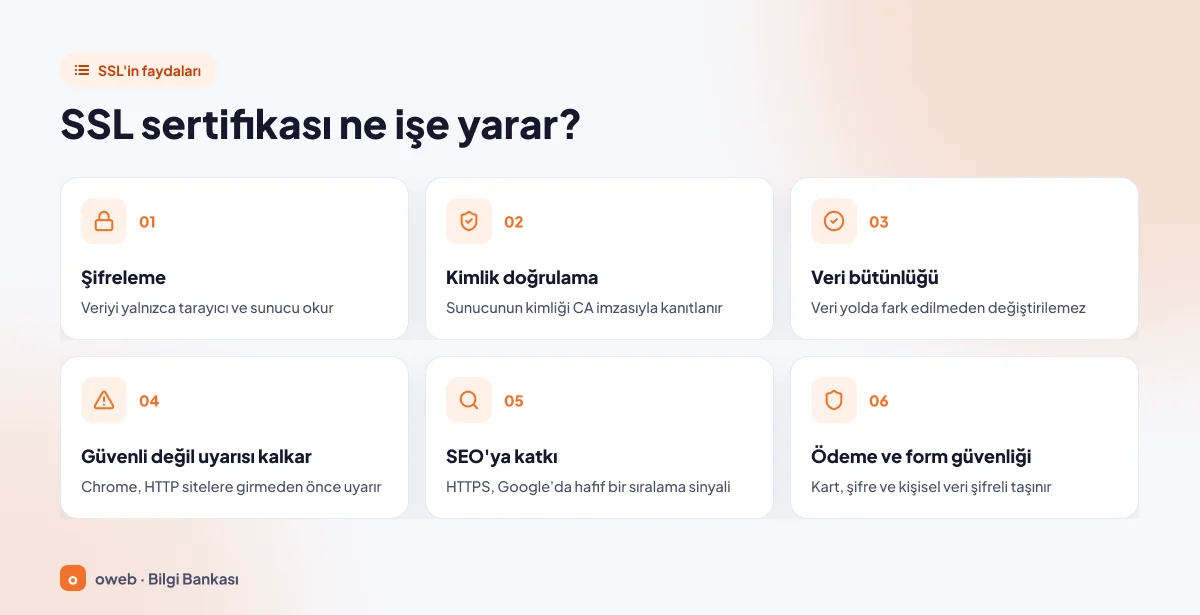
Sertifikanın üç temel görevi RFC 8446'daki güvenlik hedeflerinden gelir; bunlara site sahibine doğrudan yansıyan üç sonuç eklenir.
Şifreleme, kimlik doğrulama ve veri bütünlüğü
- Şifreleme: Bağlantı kurulduktan sonra gönderilen veriyi yalnızca iki uç, yani ziyaretçinin tarayıcısı ve sizin sunucunuz okuyabilir.
- Kimlik doğrulama: Sunucunun alanadiniz.com için geçerli bir sertifikaya ve onun özel anahtarına sahip olduğu CA imzasıyla kanıtlanır. Trafiği kendi sunucusuna yönlendiren bir saldırganın geçerli sertifikası ve özel anahtarı olmadığı için tarayıcı bağlantıyı kesip "Bağlantınız gizli değil" uyarısı gösterir; site HSTS kullanıyorsa ziyaretçi bu uyarıyı geçemez.
- Veri bütünlüğü: Veri yolda fark edilmeden değiştirilemez. HTTP'de araya giren bir cihaz sayfaya reklam veya zararlı kod ekleyebilir; TLS'te bu tür bir değişiklik tespit edilir.
"Güvenli değil" uyarısının kalkması
Chrome, HTTPS kullanmayan sayfalarda adres çubuğunda "Güvenli değil" uyarısı gösterir. Chrome yardım sayfasına göre bu durumda bağlantı özel değildir ve sorunu yalnızca site sahibi HTTPS'i etkinleştirerek çözebilir. Google, 2025'te "Always Use Secure Connections" ayarının herkese açık siteler için Chrome 154 sürümüyle (2026 sonbaharı) tüm kullanıcılarda varsayılan olarak açılmasını planladığını duyurdu; bu ayar açıkken Chrome, HTTP ile açılan bir siteye girmeden önce uyarı ekranı gösterir.
HTTPS'in SEO'ya etkisi
HTTPS'in SEO'ya etkisi konusunda abartılı iddialar yaygındır. Google, HTTPS'i sıralama sinyali olarak kullanmaya başladığını 7 Ağustos 2014'te duyurdu ve bunu "çok hafif bir sinyal" olarak tanımladı. Güncel sayfa deneyimi belgesi HTTPS'i kontrol listesinde saysa da, sıralama sistemlerinin bu unsurlardan yalnızca Core Web Vitals'ı kullandığını belirtiyor. Kısacası HTTPS tek başına sizi üst sıralara taşımaz, ama yokluğu ziyaretçi kaybettirir.
Ödeme ve form sayfalarının korunması
Üye girişi, iletişim formu, sepet ve ödeme adımları içeren her site HTTPS kullanmalıdır. Veri koruma mevzuatı ve kart ödeme standartları birçok teknik ve idari tedbir ister; HTTPS bunlardan yalnızca biridir, tek başına yasal uyum sağlamaz.
Kilit veya güvenli bağlantı simgesi, sitenin dürüst olduğunu değil, bağlantının şifreli olduğunu gösterir. Oltalama (phishing) siteleri de kolayca alınabilen geçerli DV sertifikalar kullanabilir. Bir siteye kart bilgisi girmeden önce alan adını harf harf kontrol edin.
SSL sertifikası türleri nelerdir?
SSL çeşitleri iki bağımsız eksende sınıflandırılır: neyin doğrulandığı (doğrulama düzeyi) ve hangi adreslerin korunduğu (kapsam). Örneğin hem OV hem wildcard bir sertifika alınabilir.
Doğrulama düzeyine göre: DV, OV ve EV SSL farkı
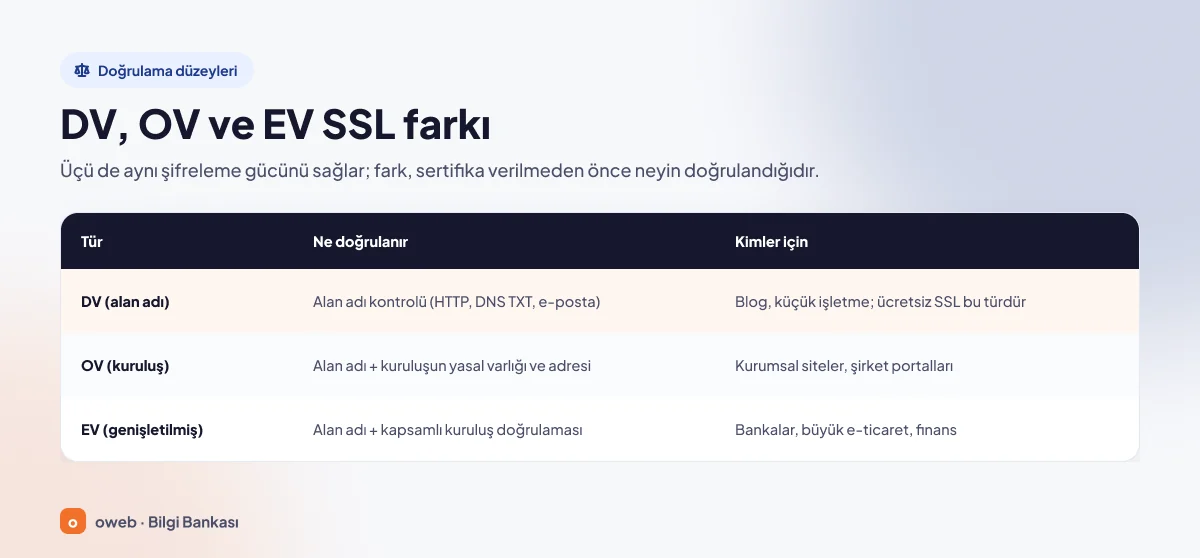
DV, OV ve EV SSL arasındaki fark şifreleme gücünde değil, sertifika otoritesinin başvuru sahibi hakkında yaptığı kontroldedir.
| Tür | Ne doğrulanır | Kimler için |
|---|---|---|
| DV (Domain Validation) | Yalnızca alan adı üzerindeki kontrol: HTTP dosyası, DNS TXT kaydı veya e-posta ile | Bloglar, kişisel siteler, küçük işletmeler. Let's Encrypt ve cPanel AutoSSL ile alınan sertifikalar bu türdendir. |
| OV (Organization Validation) | Alan adı ile birlikte kuruluşun yasal varlığı ve adresi | Kurumsal siteler, şirket portalları |
| EV (Extended Validation) | Alan adı ile birlikte kuruluşun kapsamlı yasal, fiziksel ve operasyonel doğrulaması | Bankalar, büyük e-ticaret ve finans kuruluşları |
Eskiden EV sertifikalı sitelerde adres çubuğunda yeşil alan ve şirket adı görünürdü; büyük tarayıcılar bu gösterimi kaldırdı ve kuruluş bilgisi artık yalnızca sertifika ayrıntılarında görünür. OV veya EV'yi, kurumsal politika ya da denetim gereği kuruluş kimliğinin sertifikada yer alması gerektiğinde tercih edin. Hiçbir CA'nın imzalamadığı kendinden imzalı sertifikalar ise yalnızca test ortamlarına uygundur; tarayıcılar bunlara güvenmez.
Kapsamına göre: tek alan adı, wildcard ve çok alan adlı SSL
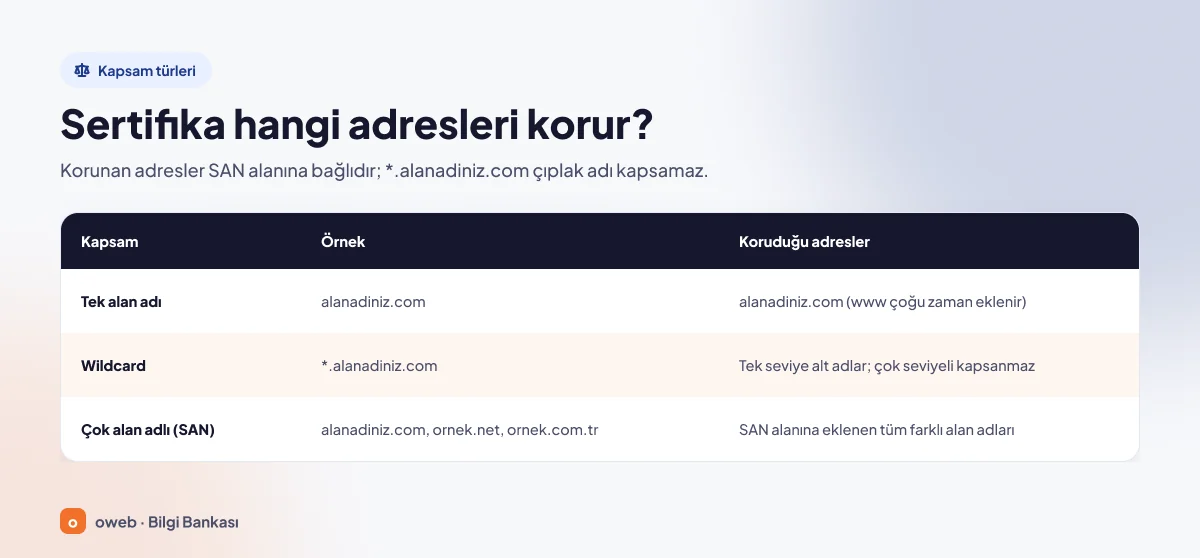
Sertifikanın hangi adresleri koruduğu, SAN alanına yazılan adlara bağlıdır.
| Kapsam | Örnek | Koruduğu adresler |
|---|---|---|
| Tek alan adı | alanadiniz.com | alanadiniz.com; www.alanadiniz.com da çoğu zaman SAN olarak eklenir |
| Wildcard | *.alanadiniz.com | blog.alanadiniz.com, magaza.alanadiniz.com gibi tek seviyedeki alt alan adları; a.b.alanadiniz.com ise kapsanmaz |
| Çok alan adlı (SAN/UCC) | alanadiniz.com, ornek.net, ornek.com.tr | Sertifikanın SAN alanına eklenen tüm farklı alan adları |
Wildcard SSL nedir, neyi kapsamaz?
Wildcard SSL, CA/B Forum kurallarına göre SAN alanında "*." ile başlayıp hemen ardından tam nitelikli bir alan adı gelen en az bir ad taşıyan sertifikadır. Yıldız, alan adında noktalarla ayrılan tek bir bölümün (etiketin) yerini tutar. *.alanadiniz.com, www.alanadiniz.com ve blog.alanadiniz.com için geçerlidir; ama test.blog.alanadiniz.com için de, çıplak alanadiniz.com için de tek başına geçerli değildir. Çıplak alan adının da SAN alanında yer alıp almadığını kontrol edin. Farklı uzantıları (.com ve .com.tr gibi) tek sertifikada toplamak için wildcard değil, çok alan adlı sertifika gerekir.
Ücretsiz SSL ile ücretli SSL arasındaki fark
Ücretsiz SSL denince akla ilk gelen Let's Encrypt'tir. Let's Encrypt SSS sayfasına göre kuruluşun sertifikaları ücretsizdir; Let's Encrypt yalnızca DV sertifika verir, OV veya EV verme planı yoktur ve wildcard sertifikayı DNS-01 doğrulamasıyla destekler. cPanel'deki AutoSSL özelliği de yeni kurulumlarda varsayılan sağlayıcı olarak Let's Encrypt'i kullanır ve sertifikaları otomatik yeniler.
| Ölçüt | Ücretsiz (Let's Encrypt, AutoSSL) | Ücretli sertifika |
|---|---|---|
| Doğrulama düzeyi | Yalnızca DV | DV, OV veya EV |
| Şifreleme gücü | Aynı | Aynı |
| Wildcard | Var (DNS-01 doğrulamasıyla) | Var |
| Geçerlilik | Varsayılan 90 gün (Kasım 2026 itibarıyla) | En fazla 200 gün (Kasım 2026 itibarıyla) |
| Yenileme | Otomatik (ACME istemcisi veya AutoSSL) | Otomasyon yoksa elle yeniden düzenleme ve kurulum |
| Destek | Topluluk ve hosting firması | Sertifika sağlayıcısının desteği |
Blog, tanıtım sitesi veya küçük bir e-ticaret sitesi için ücretsiz DV sertifika teknik olarak yeterlidir. Ücretli sertifika, kuruluş bilgisinin sertifikada yer alması gerektiğinde veya sağlayıcı desteği istediğinizde anlam kazanır. Ücretli bir sertifikaya ihtiyacınız varsa Oweb'in SSL sertifikası sayfasını inceleyebilirsiniz.
SSL sertifikası ne kadar süre geçerlidir?
Sertifika sürelerini, tarayıcı üreticileri ile sertifika otoritelerinin oluşturduğu CA/B Forum belirler. Baseline Requirements belgesindeki takvim şöyledir:
| Düzenlenme tarihi | Azami sertifika süresi | Alan adı doğrulamasının yeniden kullanım süresi |
|---|---|---|
| 15 Mart 2026'dan itibaren | 200 gün | 200 gün |
| 15 Mart 2027'den itibaren | 100 gün | 100 gün |
| 15 Mart 2029'dan itibaren | 47 gün | 10 gün |
15 Mart 2026 öncesinde düzenlenen sertifikalar için azami süre 398 gündü. Süreler neden kısalıyor? Yanlış düzenlenmiş ya da özel anahtarı ele geçirilmiş bir sertifikanın kullanılabileceği süre ne kadar kısa olursa risk o kadar azalır. Bunun pratik sonucu şudur: "2 yıllık" veya "3 yıllık" olarak satılan paketler artık tek bir sertifika değil, abonelik süresi boyunca tekrar tekrar düzenlenen sertifikalar anlamına gelir.
Let's Encrypt tarafında da takvim belli. Kasım 2026 itibarıyla varsayılan sertifikalar 90 gün geçerlidir ve 60 günde bir yenilenmesi önerilir. Let's Encrypt duyurusuna göre yeni düzenlenen sertifikaların varsayılan süresi 10 Şubat 2027'de 64 güne, 16 Şubat 2028'de 45 güne inecek. İsteğe bağlı 6 günlük kısa ömürlü sertifikalar ise Ocak 2026'dan beri sunuluyor.
Yenilemeyi takvime not alarak yönetmek 47 günlük döneme uygun değildir. AutoSSL, Certbot veya başka bir ACME istemcisiyle otomatik yenileme kurun. Yenilemeyi sabit gün sayısına bağlıyorsanız, Let's Encrypt'in önerdiği gibi sertifika ömrünün yaklaşık üçte ikisi dolduğunda yenileyin.
SSL sertifikası nasıl alınır ve kurulur?
Sertifikayı nasıl alacağınız hosting ortamınıza göre değişir. Hosting paneliniz AutoSSL veya Let's Encrypt sunuyorsa CSR, doğrulama ve kurulum adımları otomatik yapılır; size yalnızca yedek, DNS kontrolü ve test adımları kalır. Aşağıdaki liste, elle kurulan ücretli bir sertifikanın genel akışını gösterir.
- Yedek alın: Sunucu yapılandırma dosyalarını, .htaccess dosyasını ve DNS kayıtlarınızı değiştirmeden önce mutlaka yedekleyin.
- DNS kayıtlarını kontrol edin: HTTP ile doğrulamada alan adınızın ve www adresinin A kaydı sertifikayı kuracağınız sunucuyu göstermelidir. Varsa AAAA kaydı da aynı sunucuyu göstermeli, yanlışsa düzeltilmeli veya silinmelidir; doğrulama IPv6 üzerinden de denenebilir. Alan adınızda CAA kaydı varsa, sertifikayı verecek otoriteye izin vermelidir; aksi hâlde sertifika düzenlenmez.
- Türü seçin: Doğrulama düzeyine (DV, OV, EV) ve kapsama (tek, wildcard, çok alan adlı) karar verin.
- CSR ve özel anahtar oluşturun: Ücretli sertifikalarda sertifika imzalama isteği (CSR) üretilir. Özel anahtar sunucuda kalır.
- Doğrulamayı tamamlayın: DV için alan adı kontrolü HTTP dosyası, DNS TXT kaydı veya e-postayla yapılır. OV ve EV'de buna kuruluş belgeleri eklenir.
- Kurun: Sertifikayı, ara sertifikaları ve özel anahtarı sunucuya yükleyin.
- Test edin: Siteyi farklı tarayıcılardan açın ve aşağıdaki kontrol yöntemlerini uygulayın.
CAA kaydı (RFC 8659), alan adınız için hangi otoritelerin sertifika verebileceğini belirler. Örneğin yalnızca Let's Encrypt'e izin veren kayıt şöyle görünür (ayrıntılar Let's Encrypt CAA belgesinde):
alanadiniz.com. IN CAA 0 issue "letsencrypt.org"CSR nedir, nasıl oluşturulur?
CSR (Certificate Signing Request), açık anahtarınızı ve alan adı bilgilerinizi içeren, sertifika otoritesine gönderilen bir istektir. Hosting panelleri CSR'ı kendi arayüzlerinde üretir. Komut satırını tercih ediyorsanız OpenSSL ile şu şekilde oluşturabilirsiniz:
openssl req -new -newkey rsa:2048 -nodes \
  -keyout alanadiniz.com.key -out alanadiniz.com.csr \
  -subj "/CN=alanadiniz.com" \
  -addext "subjectAltName=DNS:alanadiniz.com,DNS:www.alanadiniz.com"

chmod 600 alanadiniz.com.key- subj ve -addext seçenekleri (OpenSSL 1.1.1 ve sonrası) alan adlarını doğrudan komuta yazar; bu seçenekleri kullanmazsanız komut ülke, kuruluş ve Common Name (alan adı) gibi bilgileri tek tek sorar. -nodes seçeneği özel anahtarı parolasız yazar (OpenSSL 3'te aynı işi -noenc yapar), bu yüzden chmod 600 ile dosyayı yalnızca sahibinin okuyabileceği hâle getirin. Oluşan .csr dosyasını sağlayıcıya gönderin, .key dosyasını sunucuda güvenle saklayın.
Kurulum yöntemleri
Aşağıdaki yöntemler en kolaydan en ileriye doğru sıralanmıştır; paylaşımlı hosting kullanıyorsanız çoğu zaman ilk yöntem yeterlidir.
cPanel: AutoSSL ile ücretsiz sertifika
cPanel kullanan hesaplarda en kolay yol AutoSSL'dir. AutoSSL, alan adı kontrolü (DCV) testini geçen alan adları ve alt alan adları için kendiliğinden sertifika düzenler; Kasım 2026 itibarıyla Let's Encrypt sertifikalarını bitişine 29 gün kala yenilemeyi dener. Durumu görmek için:
- cPanel'de Home » Security » SSL/TLS Status yolunu izleyin.
- "Has AutoSSL Problems", "Expiring Soon" veya "Expired" filtreleriyle sorunlu adresleri ayıklayın; "Show Unsecured Domains" ile sertifikası olmayan adresleri listeleyin.
- Hosting firmanız AutoSSL'i hesabınız için etkinleştirdiyse, DNS'i düzelttikten sonra AutoSSL'i bu ekrandan elle yeniden çalıştırabilirsiniz.
Ayrıntılar için cPanel SSL/TLS Status belgesine bakabilirsiniz. Satın aldığınız bir sertifikayı ise cPanel'in SSL/TLS arayüzünden sertifika, özel anahtar ve CA bundle alanlarını doldurarak kurarsınız.
Plesk ve diğer paneller
Plesk ve diğer yaygın paneller de Let's Encrypt ile ücretsiz sertifika ve otomatik yenileme sunar. Menü adları sürüme göre değiştiği için Plesk belgeleri gibi güncel kaynakları izleyin.
VPS veya sunucu: Certbot ile kurulum
Kendi yönettiğiniz bir Apache veya Nginx sunucusunda Let's Encrypt'in önerdiği ACME istemcilerinden Certbot kullanılabilir. Yapılandırma dosyalarını yedekledikten sonra:
# Apache için
sudo certbot --apache -d alanadiniz.com -d www.alanadiniz.com

# Nginx için
sudo certbot --nginx -d alanadiniz.com -d www.alanadiniz.com

# Otomatik yenilemenin çalıştığını test edin
sudo certbot renew --dry-run
Certbot sertifika dosyalarını /etc/letsencrypt/live/alanadiniz.com/ altına yazar. HTTP-01 doğrulaması 80 numaralı port üzerinden /.well-known/acme-challenge/ yolundaki bir dosyayla yapılır, bu yüzden bu portun açık olması gerekir. Let's Encrypt doğrulama türleri belgesine göre wildcard sertifika için DNS-01 yöntemi, yani _acme-challenge TXT kaydı zorunludur.
Sertifikayı Apache'de elle tanımlıyorsanız mod_ssl etkin olmalıdır (Debian/Ubuntu: sudo a2enmod ssl). Apache mod_ssl belgesine göre Apache 2.4.8 ve sonrasında tam zincir dosyası SSLCertificateFile yönergesine verilir; SSLCertificateChainFile bu sürümden beri kullanımdan kalkmıştır. Sanal sunucu tanımı şöyle görünür (sertifikayı bir CA'dan aldıysanız yolları o dosyalara göre değiştirin):
<VirtualHost *:443>
    ServerName alanadiniz.com
    ServerAlias www.alanadiniz.com
    SSLEngine on
    SSLCertificateFile    /etc/letsencrypt/live/alanadiniz.com/fullchain.pem
    SSLCertificateKeyFile /etc/letsencrypt/live/alanadiniz.com/privkey.pem
</VirtualHost>
Değişiklikten sonra yapılandırmayı test edip sunucuyu yeniden yükleyin:
sudo apachectl configtest
sudo systemctl reload apache2   # RHEL/AlmaLinux: sudo systemctl reload httpd
Nginx'te karşılığı ssl_certificate (fullchain.pem dosyasını gösterir) ve ssl_certificate_key (privkey.pem) yönergeleridir. Önce sudo nginx -t ile test edin, ardından sudo systemctl reload nginx ile yeniden yükleyin.
Cloudflare kullanıyorsanız
Cloudflare'in SSL/TLS şifreleme modlarından "Flexible", ziyaretçi ile Cloudflare arasını şifreler ama Cloudflare ile sunucunuz arasındaki bağlantıyı şifresiz bırakır. Sunucuda da HTTPS yönlendirmesi varsa döngü oluşur. Sunucunuza geçerli bir sertifika kurup modu "Full (strict)" olarak seçin; ayrıntılar Cloudflare belgelerinde yer alır.
Kurulumdan sonra yapılması gerekenler
Sertifikanın kurulu olması, sitenin tamamen HTTPS'e geçtiği anlamına gelmez. Aşağıdaki adımlar atlanırsa site HTTP ile de açılmaya devam edebilir veya bazı sayfalarda güvenlik uyarısı görülebilir.
1. HTTP'den HTTPS'e kalıcı yönlendirme
Google, sunucu taraflı kalıcı yönlendirmeyi (301 veya 308) önerir ve bu yönlendirmelerin sıralama değeri kaybettirmediğini belirtir. Apache kullanan bir hostingde .htaccess dosyasını yedekledikten sonra şu kural eklenebilir:
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
Site bir CDN veya ters vekil sunucunun arkasındaysa sunucu isteği HTTP olarak görebilir ve bu kural döngü oluşturur. Bu durum ve panel bazlı yöntemler için HTTP'den HTTPS'e yönlendirme rehberimize göz atın. WordPress sitenizde "çok fazla yönlendirme" hatası alıyorsanız WordPress ERR_TOO_MANY_REDIRECTS çözümü yazımız adım adım yardımcı olur.
2. Karışık içeriği temizleyin
Karışık içerik (mixed content), HTTPS ile açılan bir sayfanın bazı dosyaları HTTP üzerinden çekmesidir. MDN'e göre tarayıcılar resim, ses ve video isteklerini otomatik olarak HTTPS'e yükseltir; betik (script), stil dosyası, iframe ve yazı tipi gibi kaynakları ise engeller.
En sağlıklı çözüm, veritabanındaki ve temadaki "http://" adreslerini "https://" ile değiştirmektir. WordPress'te önce Settings » General altındaki "WordPress Address (URL)" ve "Site Address (URL)" alanlarını https ile güncelleyin. Bu alanları yalnızca https://alanadiniz.com adresi sertifika hatası vermeden açıldıktan sonra değiştirin; aksi hâlde yönetim paneline erişiminizi kaybedebilirsiniz. Alanlar griyse adresler wp-config.php içindeki WP_HOME ve WP_SITEURL sabitlerinde tanımlıdır; değişikliği dosyanın yedeğini aldıktan sonra orada yapın.
Ardından veritabanının yedeğini alıp WP-CLI'nin search-replace komutunu önce deneme modunda çalıştırın. WP-CLI, eklentilerin sakladığı serileştirilmiş (serialized) veriyi doğru günceller; doğrudan SQL ile yapılan bir değiştirme bu veriyi bozabilir. Yazıların kalıcı kimliği olan guid sütunu ise değiştirilmemelidir:
wp db export yedek.sql
wp search-replace 'http://alanadiniz.com' 'https://alanadiniz.com' --skip-columns=guid --dry-run
wp search-replace 'http://alanadiniz.com' 'https://alanadiniz.com' --skip-columns=guid
Siteniz www ile de kullanılıyorsa aynı komutları http://www.alanadiniz.com için de çalıştırın.
Geçiş döneminde sayfadaki tüm istekleri HTTPS'e yükselten Content-Security-Policy: upgrade-insecure-requests başlığı da kullanılabilir. Apache kullanan bir hostingde .htaccess dosyasını yedekledikten sonra şu şekilde eklenir (mod_headers modülü gerekir):
<IfModule mod_headers.c>
Header always set Content-Security-Policy "upgrade-insecure-requests"
</IfModule>
Sitenizde zaten bir Content-Security-Policy başlığı varsa ikinci bir başlık göndermek yerine upgrade-insecure-requests yönergesini mevcut başlığa ekleyin. Bu başlık http:// adreslerini düzeltmenin yerini tutmaz: HTTPS sürümü olmayan bir kaynak yükseltildikten sonra da yüklenemez.
WordPress sitenizi HTTPS'in ötesinde korumak için WordPress güvenliği rehberimizdeki adımları da uygulayın.
3. HSTS'i dikkatli etkinleştirin
HSTS (Strict-Transport-Security) başlığı, tarayıcıya sitenin bundan sonra yalnızca HTTPS ile açılmasını ve HTTP denemelerinin otomatik olarak HTTPS'e yükseltilmesini söyler. HTTP yanıtlarında gönderilen başlık tarayıcı tarafından yok sayılır. Başlığın kendisi Strict-Transport-Security: max-age=300 biçimindedir; süre saniye cinsindendir.
Apache kullanan bir hostingde .htaccess dosyasını yedekledikten sonra başlığı aşamalı olarak ekleyin. Her aşamada yalnızca bir Header satırı kullanın:
<IfModule mod_headers.c>
# 1. aşama: önce kısa bir süreyle deneyin (5 dakika)
Header always set Strict-Transport-Security "max-age=300"

# 2. aşama: sorun yoksa süreyi bir yıla çıkarın
# Header always set Strict-Transport-Security "max-age=31536000"

# 3. aşama: tüm alt alan adlarının HTTPS ile çalıştığını doğruladıktan sonra
# Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains"
</IfModule>
Nginx'te aynı başlık 443 portunu dinleyen server bloğuna eklenir; ardından yapılandırmayı sudo nginx -t ile test edip yeniden yükleyin (Nginx add_header belgesi):
add_header Strict-Transport-Security "max-age=300" always;includeSubDomains tüm alt alan adlarını HTTPS'e zorlar; sertifikası olmayan bir alt alan adı erişilemez olur. Tarayıcılar max-age süresini hatırladığı için geri almak zordur. preload listesine başvurmak için başlıkta max-age en az 31536000, includeSubDomains ve preload yönergelerinin üçü de bulunmalı ve HTTP adresi aynı alan adında HTTPS'e yönlenmelidir. Listeden çıkmak aylar sürebildiği için bu adımı tüm alt alan adlarınızı kontrol etmeden atmayın.
4. Arama motoru tarafındaki düzenlemeler
- Google Search Console'da HTTPS adresini kapsayan bir mülk olduğundan emin olun ve site haritasını HTTPS adresleriyle yeniden gönderin.
- Canonical, hreflang ve iç bağlantıları HTTPS'e güncelleyin; yönlendirme zincirlerinden kaçının.
- Bu geçiş için Adres Değişikliği aracına gerek yoktur; yönlendirmeleri en az bir yıl koruyun.
SSL sertifikası nasıl kontrol edilir?
Sertifikanızı kurulumdan sonra ve yenileme dönemlerinde şu yollarla kontrol edin:
- Tarayıcıdan: Adres çubuğunun solundaki simgeye tıklayın, bağlantı bilgisinden sertifika ayrıntılarını açın. Sertifikanın kime ve hangi CA tarafından verildiğini, bitiş tarihini ve SAN alanındaki adları görürsünüz.
- Online araçla: Oweb'in ücretsiz SSL denetleme aracına alan adınızı girerek sertifikanızın durumunu hızlıca kontrol edebilirsiniz.
- Komut satırından: OpenSSL ile sunucunun gönderdiği sertifikayı doğrudan okuyabilirsiniz. Aşağıdaki komut konu, düzenleyen, tarihler ve SAN adlarını gösterir (-ext seçeneği OpenSSL 1.1.1 ve sonrasında çalışır).
- Panelden: cPanel'deki SSL/TLS Status ekranı, süresi yaklaşan ve AutoSSL hatası olan alan adlarını listeler. AutoSSL hatalarının ayrıntılı kayıtları sunucuda tutulur; paylaşımlı hostingde bunlara hosting firmanız bakabilir.
openssl s_client -connect alanadiniz.com:443 -servername alanadiniz.com </dev/null \
  | openssl x509 -noout -subject -issuer -dates -ext subjectAltName
Güvenilen CA'ların düzenlediği sertifikalar Certificate Transparency (Sertifika Şeffaflığı) kayıtlarına işlenir; bu kayıtlarda arama yaparak alan adınız için sizden habersiz bir sertifika düzenlenip düzenlenmediğini görebilirsiniz.
Sık görülen SSL hataları ve çözümleri
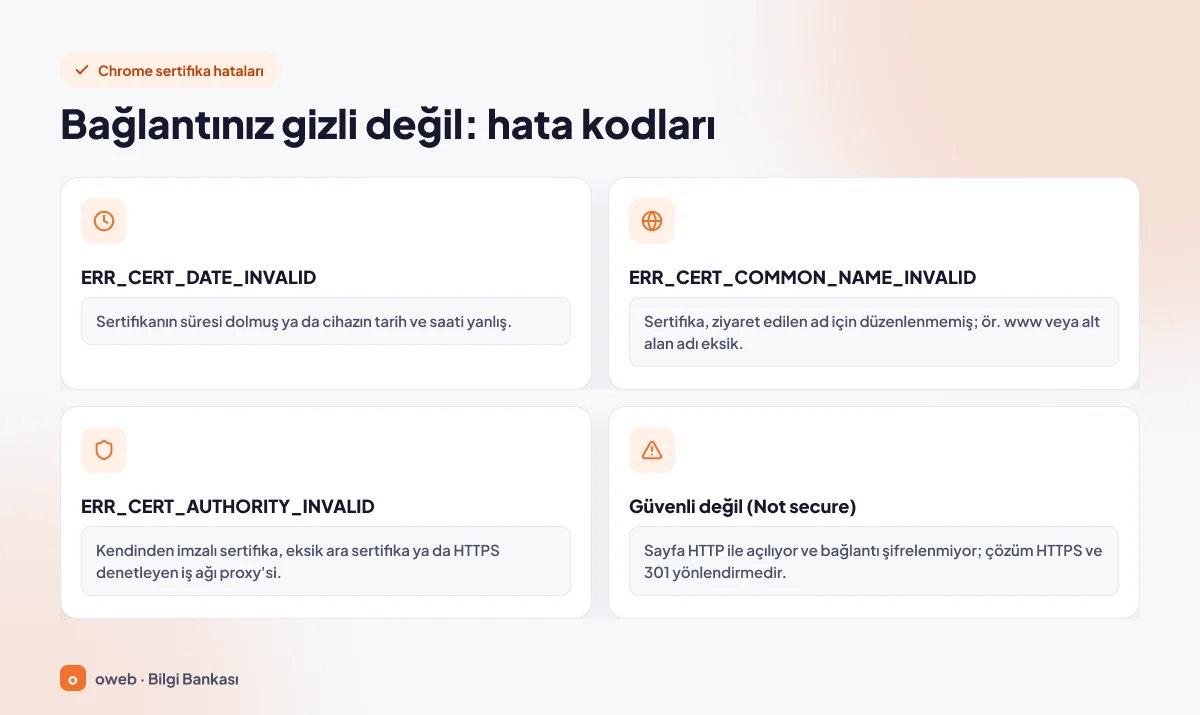
Chrome sertifika sorunlarında "Your connection is not private" (Türkçe arayüzde "Bağlantınız gizli değil") başlıklı bir uyarı ve altında bir hata kodu gösterir. Kod, sorunun kaynağını büyük ölçüde ele verir.
| Hata | Olası neden | Çözüm |
|---|---|---|
NET::ERR_CERT_DATE_INVALID | Sertifikanın süresi dolmuş ya da cihazın tarih ve saati yanlış | Sertifikayı yenileyin, otomatik yenilemeyi kontrol edin; tek bir cihazdaysa saati düzeltin |
NET::ERR_CERT_COMMON_NAME_INVALID | Sertifika ziyaret edilen ad için düzenlenmemiş (ör. www veya alt alan adı eksik) | Eksik adı SAN alanına ekleyerek sertifikayı yeniden düzenleyin |
NET::ERR_CERT_AUTHORITY_INVALID | Kendinden imzalı sertifika ya da eksik ara sertifika | Güvenilen bir CA'dan sertifika alın, CA bundle dosyasını kurun |
ERR_SSL_VERSION_OR_CIPHER_MISMATCH | Sunucu ile tarayıcı ortak bir TLS sürümü veya şifreleme algoritması (cipher suite) üzerinde anlaşamıyor | Sunucuda TLS 1.2 ve TLS 1.3'ün açık olduğunu, doğru sertifikanın sunulduğunu kontrol edin |
ERR_TOO_MANY_REDIRECTS | Çoğunlukla HTTPS yönlendirme döngüsü (ör. Cloudflare Flexible ile sunucu yönlendirmesi) | Yönlendirmeyi tek bir yerde yapın, Cloudflare'i Full (strict) moduna alın |
| "Güvenli değil" (Not secure) | Sayfa HTTP ile açılıyor, bağlantı şifrelenmiyor | HTTPS'i etkinleştirip HTTP'den 301 yönlendirme yapın |
Hata yalnızca bir ofis ağında görülüyorsa sorun sitede olmayabilir. Chrome yardımına göre HTTPS trafiğini denetleyen kurumsal güvenlik yazılımları ve vekil sunucular da NET::ERR_CERT_AUTHORITY_INVALID hatasına yol açabilir. Siteyi başka bir ağdan açarak kontrol edin.
Sık sorulan sorular
SSL sertifikası zorunlu mu?
Siteniz teknik olarak HTTPS olmadan da açılır; ancak bu, tek tip bir yasal zorunluluktan çok pratik bir zorunluluktur. Chrome, "Always Use Secure Connections" ayarı açıkken HTTP sitelere girmeden önce uyarı gösterir ve kişisel veri, şifre veya kart bilgisi alan her sayfa için HTTPS temel bir teknik tedbirdir.
Ücretsiz SSL güvenli mi?
Evet. Let's Encrypt veya AutoSSL ile alınan DV sertifika, ücretli bir sertifikayla aynı şifrelemeyi sağlar; fark doğrulama düzeyi ve destektedir.
Let's Encrypt güvenilir mi?
Let's Encrypt, yaygın tarayıcı ve işletim sistemlerinin tanıdığı, ücretsiz sertifika veren bir sertifika otoritesidir. SSS sayfasına göre yalnızca DV sertifika verir; yani kuruluşunuzun kimliğini değil, alan adı üzerindeki kontrolünüzü doğrular.
SSL sertifikası ne kadar sürede aktif olur?
DV sertifikalar alan adı doğrulaması tamamlanır tamamlanmaz düzenlenir; DNS kayıtları doğruysa bu genellikle kısa sürer. OV ve EV sertifikalarda kuruluş belgelerinin incelenmesi gerektiğinden süreç daha uzundur.
SSL kurduktan sonra site neden hâlâ "Güvenli değil" görünüyor?
En sık iki neden vardır: HTTP adresi HTTPS'e yönlendirilmemiştir ya da sayfa bazı dosyaları hâlâ http:// üzerinden çekiyordur (karışık içerik). Önce 301 yönlendirmesini kurun; bunun için HTTPS yönlendirme rehberimizi izleyebilirsiniz. Ardından yukarıdaki karışık içerik adımlarını uygulayın ve tarayıcının geliştirici araçlarındaki konsolda kalan uyarıları kontrol edin.
SSL sertifikasının süresi dolarsa ne olur?
Ziyaretçiler NET::ERR_CERT_DATE_INVALID uyarısıyla karşılaşır ve siteye güvenmeyebilir. Aynı sertifika posta sunucusunda veya API adresinde de kullanılıyorsa e-posta programları ve API bağlantıları da hata verir. Otomatik yenileme bu riski büyük ölçüde ortadan kaldırır.
E-ticaret sitesi için hangi SSL türü gerekli?
Şifreleme açısından DV sertifika yeterlidir; DV, OV ve EV aynı şifreleme gücünü sağlar. Kuruluş kimliğinin sertifikada yer alması kurumsal politika, iş ortağı ya da denetim gereğiyse OV veya EV tercih edin. Ödeme altyapınızın kendi güvenlik gereksinimlerini de ayrıca kontrol edin.
SSL ile TLS arasındaki fark nedir?
SSL kullanımdan kaldırılmış eski protokoldür; TLS onun güncel halefidir. "SSL sertifikası" denen ürün bugün TLS 1.2 veya TLS 1.3 bağlantılarında kullanılır.
Wildcard SSL www adresini kapsar mı?
*.alanadiniz.com, www.alanadiniz.com adresini kapsar çünkü www tek seviyeli bir alt alan adıdır. Ancak çıplak alanadiniz.com adresini tek başına kapsamaz; bu ad SAN alanına ayrıca eklenmelidir.
E-posta için SSL sertifikası gerekli mi?
E-posta programlarınız posta sunucusuna şifreli bağlanıyorsa, bağlandıkları sunucu adının geçerli bir sertifikası olmalıdır; aksi hâlde uygulamalar sertifika uyarısı gösterir. Bağlantı ayarlarında sertifikanın kapsadığı sunucu adını kullanın. Şifreli bağlantılar genellikle IMAP için 993, POP3 için 995, SMTP gönderimi için 465 (veya STARTTLS ile 587) numaralı portları kullanır (RFC 8314).
Sonuç
SSL sertifikası, ziyaretçinizle sunucunuz arasındaki bağlantıyı şifreleyen, sunucunun o alan adına ait olduğunu doğrulayan ve verinin yolda fark edilmeden değiştirilmesini engelleyen temel bir güvenlik katmanıdır. Bugün asıl mesele doğru türü seçmek, HTTPS'e eksiksiz geçmek ve kısalan sürelere karşı yenilemeyi otomatikleştirmektir. Çoğu site için ücretsiz bir DV sertifika, düzgün bir 301 yönlendirmesi ve temizlenmiş karışık içerik yeterli bir başlangıçtır.
Kurulum veya yenileme sırasında takıldığınız bir adım olursa Oweb müşterileri destek talebi açarak teknik ekipten yardım alabilir. Talebe alan adınızı ve hata kodunu eklemeniz çözümü hızlandırır.
