


E-postalarım neden spam kutusuna düşüyor diye soruyorsanız en sık yanıt şudur: gönderen alan adında SPF, DKIM veya DMARC eksik ya da hatalıdır, gönderen IP adresinin ters DNS (PTR) kaydı yoktur veya IP kara listededir ya da alıcılar iletilerinizi spam olarak bildirmektedir. İlk iş, spama düşen iletinin başlığındaki Authentication-Results satırını açıp hangi kontrolün başarısız olduğunu görmektir.
Kısaca
- Spam filtreleri tek bir kurala bakmaz; kimlik doğrulama, gönderen itibarı, içerik ve alıcı tepkisi sinyallerini birlikte değerlendirir.
- Kasım 2026 itibarıyla kişisel Gmail hesaplarına gönderen herkes için en az SPF veya DKIM (ikisi birden önerilir), geçerli ileri ve ters DNS kaydı, TLS ile iletim ve %0,30'un altında spam oranı gerekir.
- Gmail'e 24 saatte 5.000'e yakın veya daha fazla ileti gönderen toplu göndericiler SPF, DKIM ve DMARC'ı birlikte kullanmalı, From alan adını hizalamalı ve pazarlama iletilerinde tek tıkla abonelikten çıkma sunmalıdır.
- Google, spam oranının %0,10'un altında tutulmasını ve hiçbir zaman %0,30'a ulaşmamasını ister.
- Bir alan adında yalnızca bir SPF kaydı bulunabilir; DNS sorgusu gerektiren terimlerin toplamı 10'u aşarsa SPF permerror verir.
- PTR (ters DNS) kaydı, alan adınızın DNS panelinde değil, IP adresinin sahibi olan sağlayıcıda tanımlanır.
- WordPress varsayılan olarak [email protected] adresinden PHP mail() ile gönderir; kimliği doğrulanmış SMTP ve gerçek bir gönderen adresi çoğu form sorununu çözer.
- İzinsiz toplu e-posta filtrelenir ve filtrelenmelidir. Bu rehber yalnızca alıcının istediği e-postanın doğru teslim edilmesi içindir.
Spam filtreleri nasıl karar verir?
Gmail, Outlook.com veya Yahoo gibi alıcı sunucular, iletiyi gelen kutusuna mı alacağına, spam klasörüne mi koyacağına yoksa reddedeceğine mi birçok sinyali birlikte tartarak karar verir. Filtre; iletinin gerçekten iddia ettiği alan adından gelip gelmediğine, alan adı ve IP geçmişine ve alıcıların bu göndericiye verdiği tepkiye birlikte bakar. Bu sinyallerin ağırlığı sağlayıcıdan sağlayıcıya değişir ve yayımlanmaz. Sinyallerin toplamı, e-posta teslim edilebilirliğinizi (deliverability) belirler.
Bu yüzden tek bir "yasaklı kelime" nadiren asıl nedendir. Kimliği doğrulanamayan ileti, içeriği temiz olsa da şüpheli sayılır; sürekli şikâyet alan bir göndericinin iletileri de zamanla spam klasörüne düşmeye başlar.
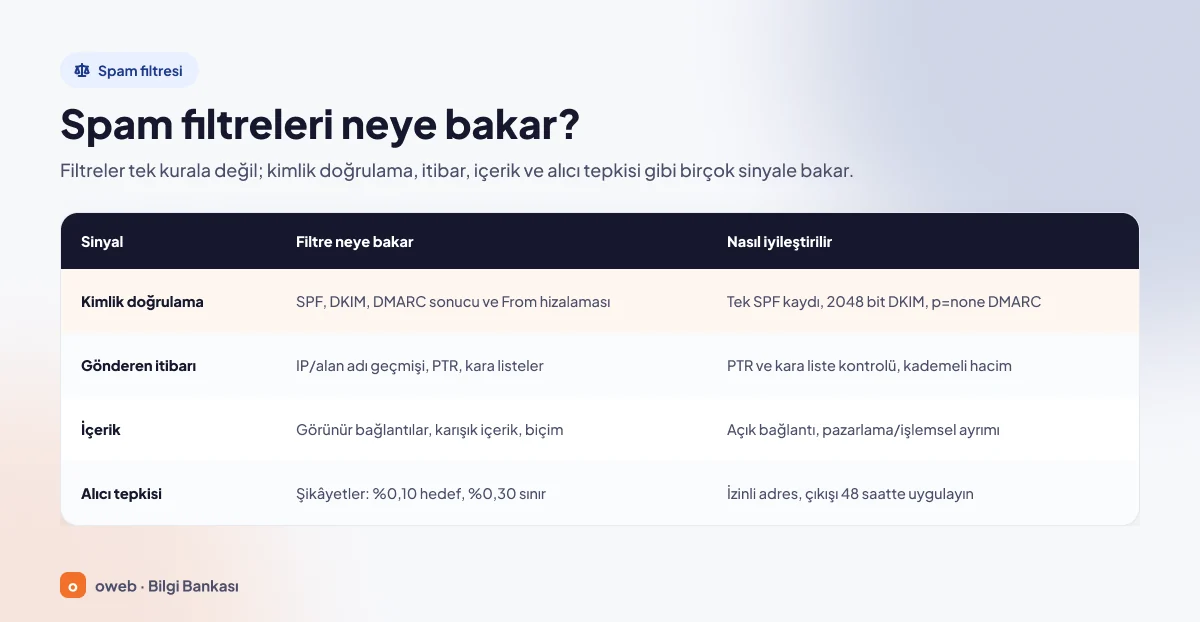
| Sinyal | Filtre neye bakar | Nasıl iyileştirilir |
|---|---|---|
| Kimlik doğrulama | SPF, DKIM, DMARC sonuçları ve From hizalaması (Authentication-Results) | Tek SPF kaydı (10 DNS sorgusu sınırı), en az 1024 bit (tercihen 2048 bit) DKIM, _dmarc TXT kaydıyla p=none'dan başlayan DMARC |
| Gönderen itibarı | IP ve alan adı geçmişi, PTR kaydı, kara listeler | PTR'yi IP sağlayıcısına tanımlatın, kara listeyi sorgulayın, yeni alan adında hacmi kademeli artırın |
| İçerik | Görünür ve anlaşılır bağlantılar, karışık içerik türleri, ileti biçimi (RFC 5322) | Bağlantıları açık yazın, pazarlama ile işlemsel iletiyi ayırın, görünür abonelikten çıkma bağlantısı ekleyin |
| Alıcı tepkisi | "Spam bildir" şikâyetleri, spam oranı (%0,10 hedef, %0,30 sınır) | Yalnızca izinli adreslere gönderin, adresleri doğrulayın, abonelikten çıkma taleplerini 48 saat (Yahoo: 2 gün) içinde uygulayın |
Mailler neden spama düşer? En yaygın nedenler
Mailleriniz spama düşüyorsa bunun arkasında genellikle aşağıdaki nedenlerden biri, çoğu zaman da birkaçı birden vardır.
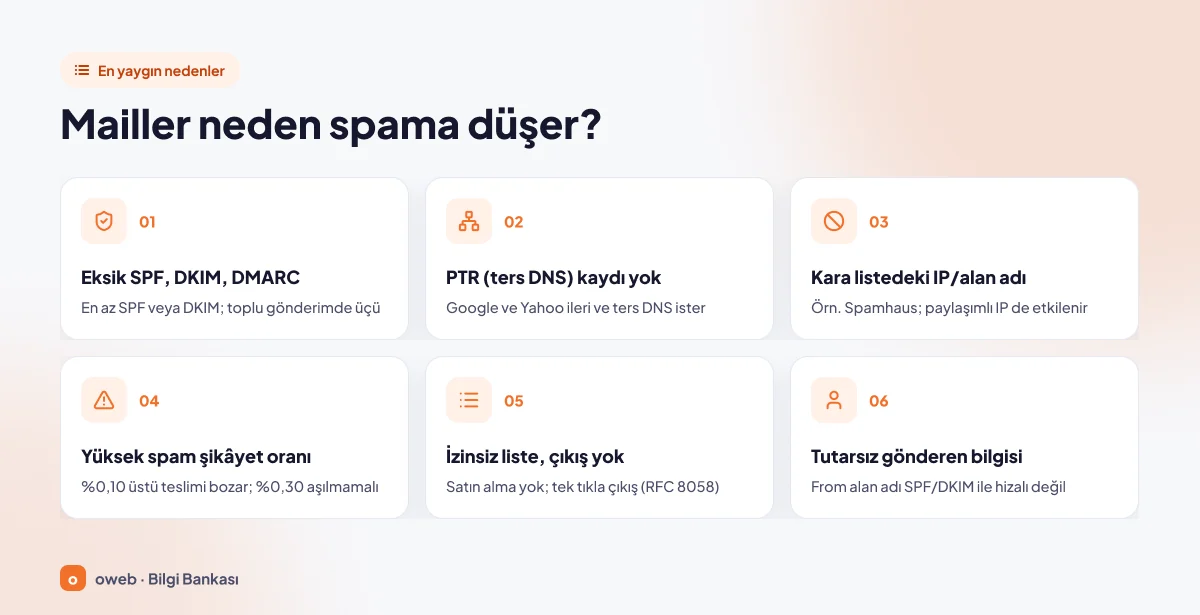
SPF, DKIM veya DMARC eksik ya da hatalı
SPF hangi sunucuların alan adınız adına e-posta gönderebileceğini, DKIM iletinin yolda değişmediğini ve gerçekten alan adınızca imzalandığını söyler. DMARC ise bu iki kontrolden en az birinin geçip From alan adıyla hizalı olup olmadığını ve hizalı değilse iletiye ne yapılacağını belirtir. Bu kayıtları eksik olan bir alan adının iletisini alıcı sunucu, sahte bir iletiden ayırt edemez. Kavramların ayrıntılı anlatımı için SPF, DKIM ve DMARC nedir rehberine bakabilirsiniz.
Sık görülen hatalar: aynı alan adında iki ayrı v=spf1 kaydı, yeni eklenen bir hizmetin (CRM, fatura yazılımı, bülten aracı) SPF'ye eklenmemesi ve DKIM'in panelde hiç etkinleştirilmemiş olması.
Ters DNS (PTR) kaydı yok veya uyumsuz
Gönderen IP adresinin bir ana bilgisayar adına çözülmesi gerekir; bu ad da tekrar aynı IP'yi göstermelidir. Google ve Yahoo, gönderen IP'ler için geçerli ileri ve ters DNS kaydı ister. PTR kaydı yoksa Gmail iletiyi geçici olarak erteleyebilir veya reddedebilir. Kendi sunucusundan e-posta gönderenler için bu konu reverse DNS (PTR) hizmeti sayfasında açıklanmıştır.
IP adresi veya alan adı kara listede
Spamhaus gibi kuruluşların DNS tabanlı kara listeleri, spam gönderdiği tespit edilen IP adreslerini ve alan adlarını yayımlar. Paylaşımlı hosting'de aynı IP'yi kullanan başka bir hesabın gönderimi de IP'nin listelenmesine yol açabilir. Google'ın kılavuzu, paylaşımlı IP kullanan göndericilerin bu IP'nin kara listede olmadığından emin olmasını ister.
Yeni ya da düşük itibarlı alan adı
Yeni bir alan adının veya IP'nin geçmişi yoktur ve filtreler buna temkinli yaklaşır. İlk günden binlerce ileti yerine düzenli, az hacimli ve alıcıların yanıt verdiği yazışmalarla başlamak ve hacmi kademeli artırmak e-posta gönderen itibarı oluşturmanın en güvenli yoludur.
Yüksek spam şikâyet oranı
Alıcı "Spam bildir" düğmesine her bastığında bu bir şikâyet olarak kaydedilir. Google'a göre %0,10'un üzerindeki oranlar bile gelen kutusuna teslimi olumsuz etkiler; %0,30'a ise hiçbir zaman ulaşılmamalıdır. Yahoo da tüm göndericilerden şikâyet oranını %0,30'un altında tutmalarını ister.
İzinsiz veya satın alınmış listelere gönderim
Satın alınmış veya internetten toplanmış listeler, adresini hiç vermemiş kişilere ulaşır; bu kişiler iletiyi spam olarak bildirir. Google, başka şirketlerden e-posta adresi satın alınmamasını ve abone eklemeden önce adresin doğrulanmasını açıkça önerir. Toplu gönderimlerin spama düşmesinin en yaygın kaynağı budur; izinsiz gönderimin filtrelenmesi de doğru olandır.
Abonelikten çıkma bağlantısı yok
Abonelikten çıkma yolu bulamayan alıcı spam düğmesine basar. Görünür bir abonelikten çıkma bağlantısı şikâyeti azaltır ve Gmail ile Yahoo'nun toplu göndericilere yönelik kurallarından biridir.
Spam tetikleyen içerik, kısaltılmış bağlantılar ve ekler
Google'ın kılavuzu gövdedeki bağlantıların görünür ve anlaşılır olmasını, aynı iletide farklı içerik türlerinin (örneğin fatura ile kampanya) karıştırılmamasını ister. Hedefi gizleyen kısaltılmış bağlantılardan, tek bir büyük görselden oluşan iletilerden ve beklenmedik eklerden kaçınmak da genel olarak iyi bir uygulamadır.
Tutarsız gönderen bilgileri
From adresinde bir alan adı, Return-Path'te başka bir sunucu adı, imzada üçüncü bir alan adı görünüyorsa DMARC hizalaması bozulur. Örneğin iletişim formunun ziyaretçinin Gmail adresini From olarak kullanması, alan adınızın sunucusundan "gmail.com adına" e-posta göndermek anlamına gelir. Google da gmail.com adreslerinin From başlığında taklit edilmemesini açıkça şart koşar.
Ele geçirilmiş hesap veya site formu
Zayıf parolalı bir hesap ya da korumasız bir form, saldırganların sizin adınıza binlerce ileti göndermesine imkân verir; sonuç kısa sürede kara listedir. Posta kuyruğunda tanımadığınız alıcılar veya geri dönen yüzlerce ileti görüyorsanız önce bu olasılığı kontrol edin.
Sorunun kaynağını nasıl bulursunuz?
Tahminle DNS kaydı değiştirmek sorunu çoğu zaman büyütür. Önce kanıt toplayın: gerçek bir iletinin başlığı, DNS kayıtlarınız ve IP itibarınız.
İleti başlığındaki Authentication-Results satırını okuyun
Alıcı sunucu, yaptığı kontrollerin sonucunu iletinin başlığına Authentication-Results satırı olarak ekler. Bu satırın biçimi RFC 8601 ile tanımlıdır: satırda önce doğrulayan sunucunun adı, ardından yöntem=sonuç çiftleri yer alır.
Gmail'de özgün iletiyi gösterme
- Bilgisayarınızda Gmail'e girin ve test iletisini açın (iletiyi kendinize ait bir Gmail adresine gönderebilirsiniz).
- Yanıtla düğmesinin yanındaki More (Diğer, üç nokta) simgesine tıklayın.
- Show original (Orijinali göster) seçeneğine tıklayın; tam başlık yeni pencerede açılır.
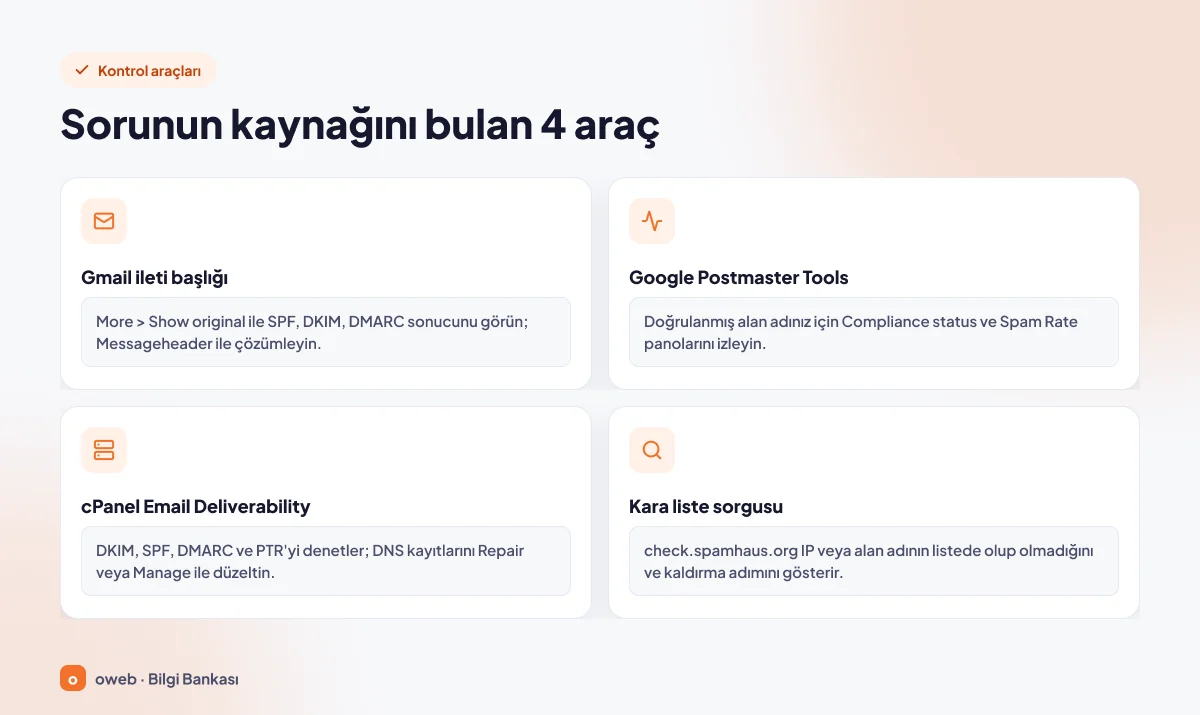
- İsterseniz "Copy to clipboard" ile kopyalayıp Google Admin Toolbox içindeki Messageheader aracına yapıştırarak "Analyze the header above" ile çözümleyin.
Adımlar Google'ın tam e-posta başlıklarını izleme yardım sayfasına dayanır. Gmail'de göreceğiniz kısaltılmış bir örnek şöyledir:
Authentication-Results: mx.google.com;
       dkim=pass [email protected] header.s=default;
       spf=pass (google.com: domain of [email protected] designates 203.0.113.10 as permitted sender) [email protected];
       dmarc=pass (p=NONE sp=NONE dis=NONE) header.from=alanadiniz.com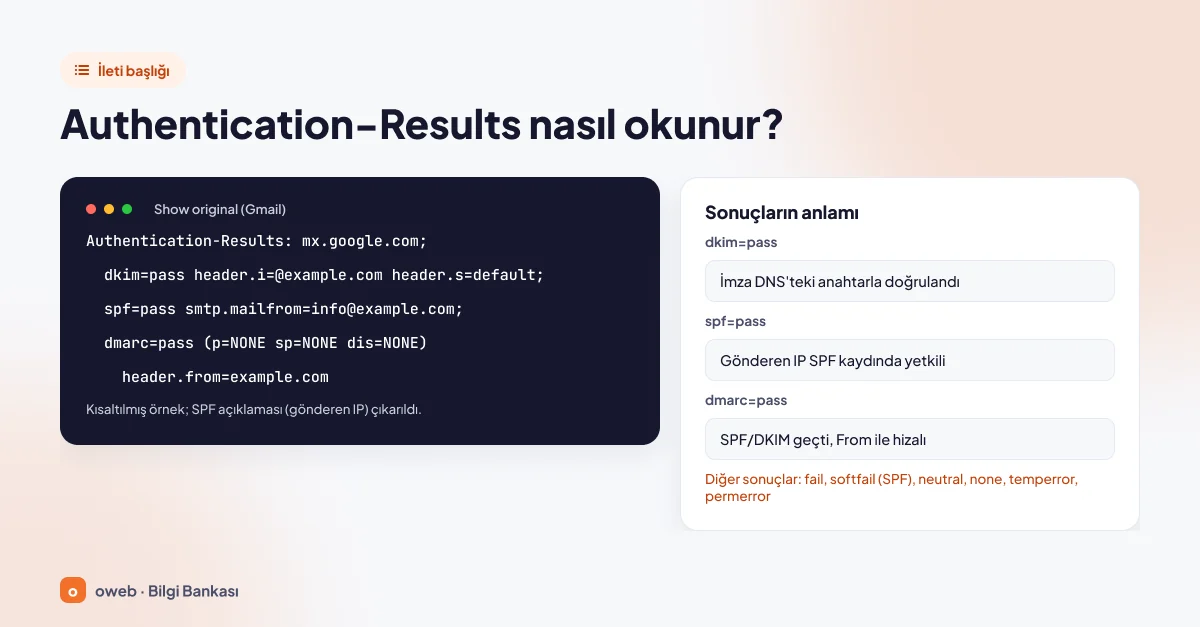
Görseldeki example.com ile koddaki alanadiniz.com yer tutucudur; kendi başlığınızda kendi alan adınızı görmelisiniz.
| Sonuç | Anlamı | Ne yapmalı |
|---|---|---|
| dkim=pass | İmza, imzalayan alan adının (DKIM-Signature içindeki d=, Gmail başlığında header.i) DNS'teki açık anahtarıyla doğrulandı; ileti yolda değişmedi | İşlem gerekmez |
| spf=pass | Gönderen IP, smtp.mailfrom alan adının SPF kaydında yetkili | İşlem gerekmez |
| dmarc=pass | SPF veya DKIM geçti ve header.from alan adıyla hizalı | Raporları izleyip politikayı zamanla sıkılaştırın |
| spf=softfail veya fail | Gönderen IP, SPF kaydında yetkili değil | Gönderen hizmeti SPF'ye ekleyin |
| spf=permerror | SPF kaydı geçersiz: birden fazla kayıt var veya 10 DNS sorgusu sınırı aşıldı | Kayıtları tek kayıtta birleştirin, gereksiz include'ları kaldırın |
| dkim=none veya fail | İmza yok ya da açık anahtarla doğrulanamadı | DKIM'i etkinleştirin, DNS'teki anahtarı kontrol edin |
| dmarc=none | Alan adında DMARC kaydı yok | _dmarc TXT kaydını p=none ile yayımlayın |
| dmarc=fail | SPF de DKIM de From alan adıyla hizalı biçimde geçmedi | From adresini kimliği doğrulanan alan adıyla eşleştirin |
Outlook ve diğer istemciler
Outlook, Apple Mail ve Thunderbird'de de ileti kaynağını görüntüleme seçeneği vardır; menü adı sürüme ve dile göre değişir, aranan satır aynıdır. Başlığı herkese açık paylaşacaksanız adresleri gizleyin.
Google Postmaster Tools
Google Postmaster Tools, Gmail'e gönderdiğiniz iletiler hakkında Google'ın gözünden veri verir. Alan adınızı doğruladıktan sonra Compliance status panosunda durum Compliant, Needs work veya No data found olarak görünür. Tüm göndericiler için SPF/DKIM, DNS kayıtları, ileti biçimi, şifreleme ve kullanıcı spam oranı; toplu göndericiler için ayrıca DMARC ve tek tıkla abonelikten çıkma kontrol edilir. Spam Rate panosu ise alıcıların spam olarak bildirdiği iletilerin oranını (spam oranı ya da şikâyet oranı) gösterir.
Spam oranı yalnızca Gmail hesaplarına gönderilen, DKIM ile doğrulanmış ve gelen kutusuna ulaşmış iletiler üzerinden hesaplanır. İletileriniz zaten spam klasörüne düşüyorsa oran yanıltıcı biçimde düşük görünebilir. Postmaster Tools'ta önce Compliance status ve Spam Rate panolarına bakın. IP Reputation ve Domain Reputation panoları da DKIM (yoksa SPF) ile doğrulanmış iletiler için gönderen IP ve alan adı itibarınızı gösterir; bunları da tamamlayıcı gösterge olarak izleyin (Postmaster Tools yardım).
IP adresim kara listede mi, PTR kaydım doğru mu?
IP kara liste kontrolü için önce gönderen IP'yi bulun: bu IP, Authentication-Results satırındaki SPF açıklamasında veya alıcı sunucunun (örneğin mx.google.com) eklediği Received satırında yer alır. Ardından Spamhaus'un ücretsiz IP and Domain Reputation Checker aracında (check.spamhaus.org) IP'yi ve alan adınızı sorgulayın. Araç, kaydın olası nedenini ve kaldırma adımlarını gösterir.
PTR kaydını komut satırından şöyle kontrol edebilirsiniz:
dig -x 203.0.113.10 +short
nslookup 203.0.113.10
Dönen ad (örneğin mail.alanadiniz.com) tekrar aynı IP'ye çözülmelidir; sunucunun SMTP'de kendini tanıttığı (HELO) adla da eşleşmesi iyi uygulamadır.
cPanel Email Deliverability
cPanel kullanıyorsanız Email Deliverability arayüzü her alan adı için DKIM, SPF, DMARC ve ters DNS (PTR) kayıtlarını denetler. Sorunlu bir alan adında Repair seçeneği, sistemin önerdiği kaydı onayınızla kurar; Manage ise ayrıntılı yönetimi açar. Manage ekranında Generate Local DKIM Key, Install a Customized SPF Record ve DMARC için Install the Suggested Record seçenekleri bulunur. Arayüz menünüzde yoksa hosting sağlayıcınız bu özelliği kapatmış olabilir. Ayrıntılar için cPanel Email Deliverability belgesine bakın.
Alan adınızın DNS'i hosting sunucusunda değil de alan adı kayıt firmasında veya Cloudflare gibi başka bir hizmette yönetiliyorsa cPanel bu kayıtları sizin yerinize düzeltemez; Repair seçeneği bu durumda kullanılamaz. Arayüzün gösterdiği DKIM ve SPF değerlerini kopyalayıp DNS'in gerçekten yönetildiği panele elle ekleyin. PTR kaydını ise cPanel değil, IP adresinin sahibi olan sağlayıcı (hosting firması, veri merkezi) tanımlar.
Adım adım çözüm: mail spama düşme sorunu nasıl giderilir?
Mail spama düşmesin istiyorsanız aşağıdaki sırayı izleyin; adımlar en basit ve güvenli olandan en ileri düzeydekine doğru sıralanmıştır. Çoğu durumda mail spama düşme sorunu ilk üç adımda çözülür.
DNS kayıtlarını, WordPress dosyalarını veya veritabanını değiştirmeden önce yedek alın. En azından mevcut DNS kayıtlarının ekran görüntüsünü ya da dışa aktarımını saklayın; yanlış bir SPF veya MX değişikliği tüm e-postanızın teslimini durdurabilir. MX kayıtlarının görevi için MX kaydı nedir rehberine bakabilirsiniz.
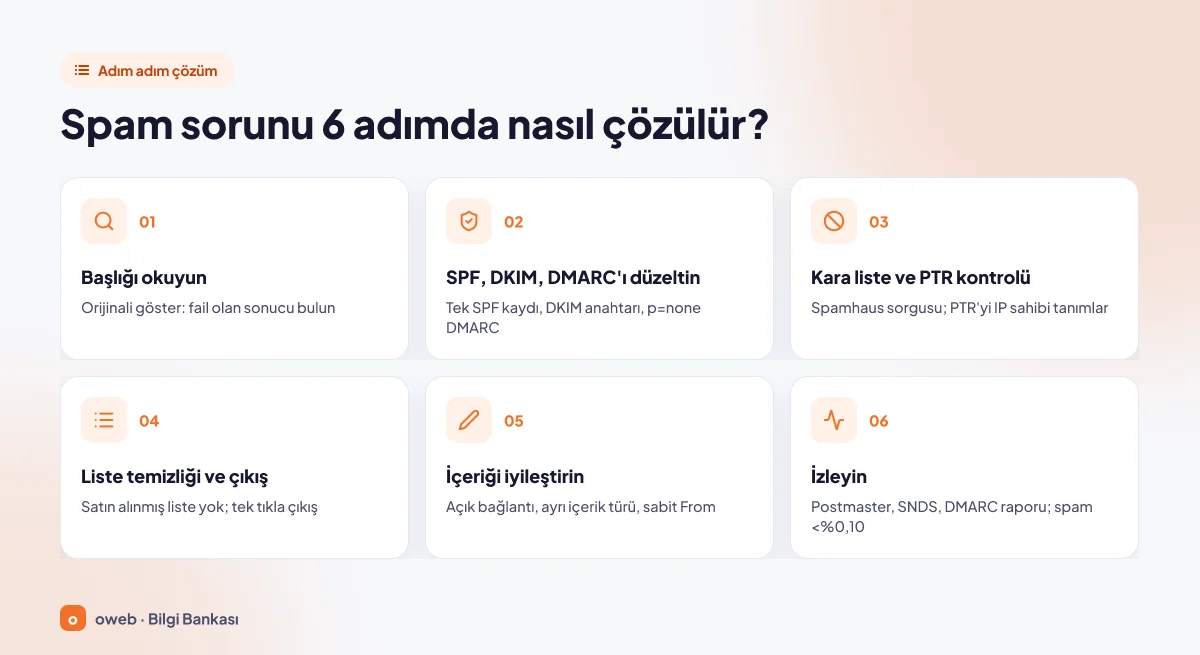
1. Başlığı okuyun
Kendi Gmail adresinize test iletisi gönderin, Show original ile hangi sonucun fail, softfail, none veya permerror olduğunu not edin ve yalnızca bozuk olanı düzeltin.
2. SPF, DKIM ve DMARC'ı düzeltin
SPF kaydı nasıl eklenir?
Alan adı başına tek SPF kaydı olmalıdır (RFC 7208); tüm gönderen hizmetleri tek kayıtta birleştirin. DNS panellerinde ad (host) alanına genellikle @ yazılır; bu, alan adının kendisi anlamına gelir. Hosting sunucusu (203.0.113.10) ve Google Workspace ile gönderen bir alan adı için örnek:
Ad: @
Tür: TXT
Değer: v=spf1 ip4:203.0.113.10 include:_spf.google.com ~all
Microsoft 365 kullanıyorsanız include:spf.protection.outlook.com eklenir (Microsoft SPF belgesi); diğer hizmetler için sağlayıcının belgesindeki include değerini kullanın. Kaydınızdaki her include, a ve mx terimi 10 DNS sorgusu sınırına sayılır; ip4 ve ip6 değerleri sayılmaz. MX kayıtlarınız e-posta göndermeyen bir hizmeti gösteriyorsa mx terimini kullanmayın.
Başlangıçta ~all kullanmak, unuttuğunuz bir gönderici (iletişim formu, fatura yazılımı) varsa iletilerinin doğrudan reddedilme riskini azaltır; tüm göndericileri doğruladıktan sonra -all'a geçebilirsiniz. +all herkesin sizin adınıza göndermesine izin verir; asla kullanmayın.
DKIM kaydı nasıl kurulur?
DKIM'i e-posta sunucunuzda veya e-posta hizmetinizde etkinleştirin; panel size bir seçici (selector) ve açık anahtar verir (RFC 6376). Google, DKIM anahtarının en az 1024 bit olmasını şart koşar; sağlayıcınız destekliyorsa 2048 bit önerir. Kayıt şu yapıdadır:
Ad: default._domainkey
Tür: TXT
Değer: v=DKIM1; k=rsa; p=MIIBIjANBgkqh...AQAB
Buradaki default seçicidir; panelin verdiği değeri bire bir kullanın. 2048 bitlik anahtar tek bir TXT dizesinin 255 karakter sınırını aştığından bazı DNS panellerinde değeri birden çok tırnaklı parçaya bölmek gerekir; değeri eksiksiz yapıştırıp aşağıdaki komutlarla kontrol edin.
DMARC kaydı oluşturma
DMARC kaydı _dmarc adlı bir TXT kaydıdır. İzleme moduyla başlayın ve raporları alacak bir adres belirtin:
Ad: _dmarc
Tür: TXT
Değer: v=DMARC1; p=none; rua=mailto:[email protected]
Raporlarda tüm meşru gönderimlerin geçtiğini gördükten sonra p=quarantine, ardından p=reject yapın. Mayıs 2026'da DMARC, RFC 7489'u geçersiz kılan RFC 9989 ile IETF standart yoluna alındı. Mevcut DMARC kayıtları çalışmaya devam eder; ancak yeni standartta pct etiketi yer almadığından kademeli geçişi pct ile değil, raporları izleyerek p=none, quarantine, reject sırasıyla yapın.
Kayıtları kontrol etmek için:
nslookup -type=txt alanadiniz.com
nslookup -type=txt _dmarc.alanadiniz.com
dig +short TXT default._domainkey.alanadiniz.com
3. Kara listeyi ve PTR'yi kontrol edin
Listelenmişseniz önce nedeni giderin: ele geçirilmiş hesabın parolasını değiştirin, kötüye kullanılan formu kapatın, izinsiz gönderimi durdurun. Ardından listenin kendi resmî sitesindeki kaldırma yolunu izleyin. Spamhaus gibi listelerde kaldırma genellikle ücretsizdir ve sorun giderildikten sonra talep edilir; ücretli "hızlı kaldırma" vaatlerine güvenmeyin. Paylaşımlı IP'de talebi hosting sağlayıcınız yürütür. PTR kaydını IP'nin sahibi olan sağlayıcıdan isteyin.
4. Listeyi temizleyin, abonelikten çıkma ekleyin
İzni belirsiz olan veya sürekli geri dönen (hard bounce) adresleri silin, uzun süredir etkileşim olmayanlara göndermeyi bırakın. Kampanya iletilerine görünür bir abonelikten çıkma bağlantısı ve tek tıkla abonelikten çıkma başlıkları ekleyin (ayrıntılar aşağıda).
5. İçeriği ve gönderen bilgisini iyileştirin
Bağlantıların gerçek hedefini gösterin, fatura ile kampanyayı ayırın, From adını ve adresini sabit tutun.
6. İzleyin
Postmaster Tools'ta Compliance status ve Spam Rate panolarını ve DMARC toplu raporlarını düzenli izleyin. Kendi (dedicated) IP adresinizden Outlook.com adreslerine yüksek hacimde gönderiyorsanız Microsoft SNDS (Smart Network Data Services) verilerini de izleyin; paylaşımlı IP'lerde bu kaydı hosting sağlayıcısı yapar. Hedef, spam oranını %0,10'un altında tutmaktır. DNS önbellekleri nedeniyle değişikliklerin yansıması zaman alabilir; testi birkaç saat sonra tekrarlayın.
Google, Yahoo ve Microsoft'un gönderici kuralları
Büyük e-posta sağlayıcıları 2024'ten bu yana göndericilerden yazılı kurallara uymalarını istiyor. Gmail kuralları 1 Şubat 2024'te yürürlüğe girdi; Google'ın SSS sayfasına göre Gmail, Kasım 2025'ten itibaren uyumsuz trafiğe yönelik yaptırımlarını sıkılaştırdı. Tablo Kasım 2026 itibarıyla resmî sayfaları özetler; ayrıntı için Google gönderici kuralları, Google gönderici SSS ve Yahoo gönderici en iyi uygulamaları sayfalarına bakın.
| Kural | Gmail | Yahoo | Microsoft Outlook.com |
|---|---|---|---|
| Tüm göndericiler için kimlik doğrulama | En az SPF veya DKIM (ikisi birden önerilir) | En az SPF veya DKIM | Kurallar yüksek hacimli göndericiler için yayımlandı |
| Toplu gönderici eşiği | 24 saatte kişisel Gmail hesaplarına 5.000'e yakın veya daha fazla ileti (alt alan adları dahil aynı ana alan adından gidenler toplanır); bu statü bir kez kazanılınca sona ermez | Sayısal eşik yayımlamaz; toplu göndericiler için ek kurallar uygular | Günde 5.000'den fazla ileti |
| Toplu gönderici kimlik doğrulaması | SPF ve DKIM, DMARC (en az p=none), From hizalaması | SPF ve DKIM, en az p=none DMARC ve DMARC'ın geçmesi | SPF ve DKIM geçmeli, DMARC en az p=none ve hizalı |
| İleri ve ters DNS | Gerekli | Gerekli | Resmî duyuruda belirtilmemiş |
| TLS ile iletim | Gerekli | Resmî duyuruda belirtilmemiş | Resmî duyuruda belirtilmemiş |
| Spam oranı | %0,10'un altında tutun; %0,30'a asla ulaşmamalı | %0,30'un altında | Resmî duyuruda belirtilmemiş |
| Tek tıkla abonelikten çıkma (toplu göndericiler) | Pazarlama ve promosyon iletilerinde zorunlu; işlemsel iletiler hariç; abonelikten çıkma talebini 48 saat içinde uygulamak önerilir | Zorunlu; abonelikten çıkma 2 gün içinde uygulanmalı | İşleyen bir abonelikten çıkma bağlantısı önerilir |
"Resmî duyuruda belirtilmemiş" ifadesi, ilgili sağlayıcının yayımladığı zorunlu şartlar arasında bu maddenin yer almadığını gösterir; iyi uygulama olarak yine de önerilir. Microsoft, 5 Mayıs 2025'ten itibaren bu şartları karşılamayan yüksek hacimli iletileri Junk klasörüne yönlendirdiğini ve ileride 550; 5.7.515 Access denied hatasıyla reddedeceğini duyurmuştu. Google'ın kuralları yalnızca kişisel Gmail hesaplarına gönderimde geçerlidir; Google Workspace kullanan şirketlere giden iletilere uygulanmaz. Spam oranı %0,30'un üzerindeki toplu göndericiler, oran 7 ardışık gün bu sınırın altında kalana kadar Google'dan iyileştirme desteği isteyemez.
Gmail'in ret kodları ne anlatır?
Kurallara uymayan ileti spam klasörü yerine doğrudan geri dönebilir. Geri dönen iletideki kod, eksik olan şartı söyler. 4.x.x ile başlayan kodlar geçici erteleme, 5.x.x ile başlayanlar kalıcı rettir; Google'ın listesindeki kalıcı kodların numarası her zaman geçici kodla aynı değildir. Gönderemediğiniz iletiler için e-posta gönderilemiyor hatası rehberine de bakın.
| Kod | Eksik şart |
|---|---|
| 4.7.23 / 5.7.25 | Gönderen IP için PTR kaydı yok ya da ileri DNS kaydı bu IP'yi göstermiyor |
| 4.7.27 / 5.7.27 | SPF geçmedi |
| 4.7.29 / 5.7.29 | İleti TLS ile iletilmedi |
| 4.7.30 / 5.7.30 | DKIM geçmedi |
| 4.7.31 | Gönderen alan adında DMARC kaydı yok veya kayıtta politika yok |
| 4.7.32 | From alan adı, kimliği doğrulanan SPF veya DKIM kurumsal alan adıyla hizalı değil |
Toplu e-posta gönderiyorsanız
Bülten gönderenler için kimlik doğrulama yalnızca başlangıçtır. Gmail ve Yahoo, toplu göndericilerin pazarlama iletilerinde tek tıkla abonelikten çıkmayı ister. Gmail bunun için RFC 8058 ile tanımlı yöntemi (HTTPS adresi ve POST) bekler. Yahoo ise bu yöntemi şiddetle önerir ama mailto yöntemini de kabul eder. Bunun için iletiye iki başlık eklenir:
List-Unsubscribe: <https://alanadiniz.com/abonelik/cikis?t=BENZERSIZ-KOD>
List-Unsubscribe-Post: List-Unsubscribe=One-Click
RFC 8058'e göre List-Unsubscribe bir HTTPS adresi içermeli, iki başlık da geçerli DKIM imzasının kapsamında olmalı ve sunucunuz bu adrese gelen POST isteğine yönlendirme yapmadan yanıt vermelidir. Sipariş, fatura veya parola sıfırlama gibi işlemsel iletiler bu zorunluluğun dışındadır. Pazarlama iletilerinde ise bu başlıklara ek olarak gövdede görünür bir abonelikten çıkma bağlantısı da bulunmalıdır.
Toplu gönderim için PHP mail() yerine bu başlıkları, geri dönen ileti (bounce) yönetimini ve şikâyet geri bildirimlerini destekleyen bir altyapı kullanın. Sektör referansı olarak M3AAWG Sender Best Common Practices belgesine bakabilirsiniz.
Türkiye'de ticari elektronik iletiler 6563 sayılı Elektronik Ticaretin Düzenlenmesi Hakkında Kanun ve ilgili yönetmelik kapsamındadır; izin ve ret kayıtları İleti Yönetim Sistemi (İYS) üzerinden yönetilir. Hangi iletinin ticari sayıldığı ve hangi istisnaların uygulandığı için resmî kaynaklara ve hukuk danışmanınıza başvurun; bu bölüm hukuki tavsiye değildir.
Web sitenizden (WordPress, iletişim formu) giden e-postalar
Paylaşımlı hosting'de spama düşen iletilerin sık rastlanan bir kaynağı site formları ve sipariş bildirimleridir; çünkü bu siteler çoğu zaman kimliği doğrulanmış bir hesap yerine PHP mail() kullanır.
wp_mail() fonksiyonu varsayılan olarak gönderen adını "WordPress", adresini [email protected] yapar ve PHPMailer üzerinden PHP mail() ile gönderir. Bu adres çoğu sitede gerçek bir posta kutusu değildir ve ileti DKIM imzası taşımayabilir. Kalıcı çözüm şöyledir:
- Alan adınızda gerçek bir gönderim kutusu oluşturun (örneğin [email protected]). Adımlar kurumsal e-posta oluşturma rehberinde anlatılır.
- WordPress eklenti dizinindeki bir SMTP eklentisini kurun ve siteyi, e-postaları bu kutunun kullanıcı adı ve parolasıyla SMTP üzerinden gönderecek şekilde ayarlayın.
- Form eklentisinde From alanına kendi adresinizi, ziyaretçinin adresini ise Reply-To alanına yazın. Böylece yanıtla dediğinizde ziyaretçiye ulaşırsınız ve DMARC hizalaması bozulmaz.
- Forma bot koruması (CAPTCHA vb.) ekleyin.
Eklenti kullanmadan yalnızca gönderen adını ve adresini düzeltmek isterseniz, alt temanızın functions.php dosyasına (önce yedek alarak) şu filtreleri ekleyebilirsiniz:
add_filter( 'wp_mail_from', function () {
    return '[email protected]';
} );
add_filter( 'wp_mail_from_name', function () {
    return 'Firma Adı';
} );
Tema değişikliğinde kaybolmaması için aynı kodu küçük bir eklenti veya wp-content/mu-plugins altında bir dosya olarak da ekleyebilirsiniz. Bu filtreler yalnızca gönderen adını ve adresini değiştirir; SMTP kimlik doğrulaması ve DKIM için yukarıdaki SMTP ayarı yine gereklidir.
Form iletileri yalnızca kendinize geliyorsa ve kendi alan adınızın sunucusunda tutuluyorsa sorun görünmeyebilir. Gerçek testi, formdan Gmail veya Outlook.com adresine bir bildirim göndererek ve başlıktaki Authentication-Results satırına bakarak yapın.
Alıcı tarafında yapılabilecekler
Sorun tek bir alıcıdaysa şunlar meşru yazışmanın kaybolmasını önler; ancak göndericinin itibar sorununu çözmez.
- Gmail'de spama düşen ileti için: Spam klasöründeki iletiyi seçip Not spam (Spam değil) düğmesine tıklamak, o göndericinin sonraki iletilerinin spama gitmesini önlemeye yardımcı olur. Göndereni Google Kişiler'e eklemek veya bir filtre oluşturmak da işe yarar (Gmail yardım).
- Outlook'ta Gereksiz E-posta (Junk Email) klasörüne düşen ileti için: Outlook.com'da Safe senders and domains (Güvenilir gönderenler ve etki alanları) bölümünde Add safe sender ile adres veya alan adı eklenir; kişiler listesindeki adresler de varsayılan olarak güvenilir sayılır (Microsoft destek).
- Kurumsal alıcılarda yönetici karantinayı ve izin listesini kontrol etmelidir.
- Gmail'de engellenen gönderenlerin iletileri spam olarak işaretlenmeye devam eder; Outlook.com'da engellenen gönderenlerin iletileri doğrudan Junk Email klasörüne gider.
Ne zaman hosting desteğine başvurmalı?
Paylaşımlı hosting kullanıyorsanız aşağıdaki durumlar genellikle kendi panelinizden çözülemez; hosting sağlayıcınızın müdahalesini gerektirir:
- Paylaşımlı sunucu IP'si bir kara listede görünüyorsa.
- Gönderen IP'nin PTR kaydı yoksa veya sunucu adıyla uyuşmuyorsa.
- Gmail'den 4.7.23 veya 4.7.29 gibi PTR ya da TLS kaynaklı ret kodları alıyorsanız.
- Posta kuyruğunda tanımadığınız alıcılar veya ani hacim artışı varsa.
Oweb müşterileri destek talebi açabilir; talebe iletinin tam başlığını, test saatini, alıcı sağlayıcıyı ve hata kodunu eklemeniz çözümü hızlandırır. E-postanızı web sitesinden ayrı ve yönetilen bir altyapıda tutmak isterseniz kurumsal e-posta seçeneklerini inceleyebilirsiniz.
Sıkça sorulan sorular
SPF, DKIM ve DMARC kurulu olduğu hâlde mailler spama düşüyor, neden?
Kimlik doğrulama, iletinin gerçekten sizden geldiğini kanıtlar ama istendiğini kanıtlamaz. Kayıtlar geçiyorsa sırayla gönderen itibarına (kara liste, yeni alan adı, ani hacim), şikâyet oranına ve içeriğe bakın. Ayrıca dmarc=pass görmeden yalnızca spf=pass görmek yetmez; From hizalaması da gereklidir.
İki SPF kaydı olması sorun mu?
Evet. RFC 7208'e göre birden fazla SPF kaydı permerror üretir ve SPF tamamen geçersiz sayılır. Tüm göndericileri tek bir v=spf1 kaydında birleştirin.
Google'ın spam oranı sınırı nedir?
Google, Postmaster Tools'ta raporlanan spam oranının %0,10'un altında tutulmasını ve hiçbir zaman %0,30'a ulaşmamasını ister. %0,10'un üzerindeki oranlar bile gelen kutusuna teslimi olumsuz etkileyebilir.
Tek tıkla abonelikten çıkma zorunlu mu?
Gmail ve Yahoo'da toplu göndericilerin pazarlama ve promosyon iletileri için evet. Sipariş, fatura veya parola sıfırlama gibi işlemsel iletiler bu zorunluluğun dışındadır; yine de her pazarlama iletisinde görünür bir abonelikten çıkma bağlantısı bulunmalıdır.
Gmail yeni alan adlarını spam olarak işaretler mi?
Geçmişi olmayan bir alan adına filtreler temkinli yaklaşabilir. Kayıtları eksiksiz kurup düşük hacimle başlamak ve kademeli artırmak itibarı oluşturur.
Outlook'ta mailler neden Gereksiz E-posta klasörüne gidiyor?
Nedenler Gmail'dekilerle aynıdır: eksik kimlik doğrulama, düşük itibar veya şikâyetler. Microsoft, şartları karşılamayan yüksek hacimli iletileri Junk klasörüne yönlendirir. Alıcı, göndereni Safe senders and domains listesine ekleyerek tek tek iletileri kurtarabilir.
İletişim formu mailleri neden spama düşüyor?
Çoğunlukla form, ziyaretçinin adresini From olarak kullanır veya PHP mail() ile kimliği doğrulanmadan gönderir. From'a kendi alan adınızdaki bir kutuyu, ziyaretçiyi Reply-To'ya yazın ve SMTP ile gönderin.
Kara listeden nasıl çıkılır?
Önce listelenme nedenini giderin, sonra listenin kendi resmî sitesindeki kaldırma yolunu izleyin. Spamhaus'ta kaldırma ücretsizdir ve IP and Domain Reputation Checker aracı üzerinden yürür; SBL kayıtlarında ise IP'nin sahibi olan sağlayıcının abuse ekibinin başvurması gerekir. Paylaşımlı hosting IP'lerinde bu talebi hosting sağlayıcınız yapar.
Mail yönlendirme SPF'yi bozar mı?
İletiyi yönlendiren sunucunun IP adresi özgün alan adının SPF kaydında yer almadığı için SPF başarısız olabilir; ileti değişmedikçe DKIM imzası korunur. Google'ın gönderici kurallarında yönlendirilen iletiler için DMARC hizalaması şartı yoktur. Ancak ileti DMARC'tan geçemezse sonucu genellikle gönderen alan adının DMARC politikası belirler; yönlendirme sırasında DKIM imzası bozulursa p=reject yayımlamış bir alan adının iletisi reddedilebilir. Yönlendirme hizmeti işletiyorsanız Google, yönlendirdiğiniz iletilerin kimlik doğrulamasına yardımcı olmanızı önerir.
Sonuç
Mailler neden spama düşer sorusunun yanıtı neredeyse her zaman ölçülebilir bir nedene dayanır: başlıktaki bir fail satırı, eksik PTR, kara liste kaydı ya da yükselen şikâyet oranı. Önce başlığı okuyun; ardından SPF, DKIM ve DMARC'ı düzeltin, itibarınızı kontrol edin, yalnızca izin veren alıcılara gönderin ve Postmaster Tools ile izleyin. Kendi tarafınızda çözemediğiniz IP, PTR veya kara liste sorunlarında Oweb destek ekibine ileti başlığıyla birlikte başvurabilirsiniz.
