


SPF, DKIM ve DMARC, bir e-postanın göründüğü alan adından gerçekten gönderilip gönderilmediğini alıcı sunucunun DNS üzerinden denetlemesini sağlayan üç e-posta kimlik doğrulama yöntemidir. SPF, gönderen sunucuyu; DKIM, iletideki dijital imzayı doğrular. DMARC ise bu sonuçları görünen gönderen (From) adresiyle eşleştirip doğrulamayı geçemeyen iletiye ne yapılacağını belirler.
Özet: üç kayıt ne yapar?
- SPF: Alan adınız adına e-posta göndermeye yetkili sunucuları listeleyen,
v=spf1ile başlayan TXT kaydıdır. - DKIM: Giden iletiye eklenen dijital imzadır; alıcı onu DNS kayıtlarındaki açık anahtarla doğrular. İletiyi şifrelemez.
- DMARC:
_dmarcadındaki TXT kaydıdır; From alan adının SPF veya DKIM ile hizalı olmasını ister, politika (none,quarantine,reject) ve rapor adresi tanımlar. - Bir alan adında tek SPF kaydı olabilir; kayıt en fazla 10 DNS sorgusu üretebilir.
- Güvenli sıra: önce SPF ve DKIM, sonra
p=noneile DMARC, raporlarda sorun kalmayıncaquarantinevereject. - Gmail ve Yahoo Şubat 2024'ten, Outlook.com Mayıs 2025'ten beri toplu göndericilerden üçünü birlikte istiyor.
E-posta kimlik doğrulaması neden gerekli?
E-postayı taşıyan SMTP protokolü, gönderenin iddia ettiği kişi olup olmadığını denetlemez. Her iletide iki ayrı gönderen bilgisi vardır: sunucular arasında kullanılan zarf göndericisi (MAIL FROM, başlıkta Return-Path) ve alıcının gördüğü From adresi. İkisi birbirinden bağımsız yazılabildiği için bir saldırgan From alanına sizin alan adınızı koyup müşterilerinize sahte fatura gönderebilir. Buna e-posta sahteciliği (spoofing), bu yolla bilgi çalmaya ise oltalama (phishing) denir.
E-posta kimlik doğrulaması hem alan adınızın taklit edilmesini zorlaştırır hem de Gmail ve Outlook gibi alıcıların meşru iletilerinize güvenmesini sağlar. Kayıtlar eksikse iletiler reddedilebilir veya spam klasörüne düşebilir; diğer nedenler için e-posta gönderilemiyor hatası rehberine bakabilirsiniz.
Bu kayıtlar bir harfi değiştirilmiş benzer alan adlarını ve yalnızca görünen adı (display name) taklit eden iletileri engellemez, iletiyi şifrelemez ve kötü gönderici itibarını düzeltmez.
SPF nedir, nasıl çalışır?
SPF (Sender Policy Framework), alan adınız adına e-posta göndermeye yetkili sunucuları DNS üzerinde ilan eder; standardı RFC 7208 belgesidir. Alıcı, bağlanan IP adresini zarf göndericisindeki alan adının SPF kaydıyla karşılaştırır.
SPF, görünen From adresine bakmaz. Saldırgan kendi alan adıyla SPF denetiminden geçip From alanında sizin adresinizi gösterebilir; bu açığı DMARC kapatır.
SPF kaydı nedir, nasıl yazılır?
SPF kaydı, alan adının köküne (panellerde kayıt adı @) eklenen ve v=spf1 ile başlayan bir TXT kaydıdır. Bir SPF kaydı örneği:
v=spf1 a mx ip4:203.0.113.10 include:_spf.google.com ~allKayıt soldan sağa okunur: A kaydındaki sunucu, MX sunucuları, belirtilen IPv4 adresi ve Google Workspace yetkilidir; geri kalan herkes ~all ile şüpheli sayılır.
SPF mekanizmaları ve niteleyiciler
ip4/ip6: Bir IP adresini veya bloğunu yetkilendirir; DNS sorgusu gerektirmez.a: Alan adının A veya AAAA kaydındaki adresleri yetkilendirir.mx: Alan adının MX kaydındaki posta sunucularını yetkilendirir.include: Başka bir alan adının SPF kaydını değerlendirmeye katar; Google Workspace, Microsoft 365 ve bülten servisleri böyle eklenir.all: Eşleşmeyen herkesi kapsar; kaydın sonuna yazılır.
Her mekanizmanın önüne bir niteleyici konabilir; yazılmazsa + kabul edilir.
| Niteleyici | Sonuç | Anlamı |
|---|---|---|
+ | pass | Yetkili gönderen (varsayılan) |
- | fail | Yetkisiz; -all listede olmayan herkesi yetkisiz ilan eder |
~ | softfail | Şüpheli; ileti çoğunlukla kabul edilir ama işaretlenir |
? | neutral | Hüküm bildirilmez; yalnızca test içindir |
~all ile -all arasındaki fark nedir?
~all listede olmayan kaynakları şüpheli (softfail), -all ise yetkisiz (fail) ilan eder. Kaynaklarınızı tespit ederken ~all kullanın. Bazı alıcılar -all sonucunu DMARC'a bakmadan, SMTP aşamasında uygular; DKIM imzası geçerli olan yönlendirilmiş bir ileti bile reddedilebilir. -all, e-posta göndermeyen alan adlarına ve tüm kaynaklarından emin olanlara uygundur.
SPF sınırları: tek kayıt ve 10 DNS sorgusu
- Tek SPF kaydı: Aynı alan adında iki
v=spf1kaydı varsa sonuçpermerrorolur; yeni servisi mevcut kayda ekleyin. - 10 DNS sorgusu:
include,a,mx,ptr,existsveredirectsorgu üretir; iç içeincludekayıtları dahil toplam 10'u aşarsa sonuçpermerrorolur.ip4,ip6veallsayılmaz.ptrmekanizmasını kullanmayın; standart yayınlanmasını önermez. Yanıtı boş dönen sorgular için de iki sınırı önerilir; kapattığınız bir servisinincludegirdisini kayıtta bırakmayın. - Alt alan adları: SPF kaydı üst alan adından devralınmaz; e-posta gönderen her alt alan adına ayrı kayıt gerekir.
- Yönlendirme: İleti başka bir sunucudan yönlendirilince IP değişir ve SPF çoğu zaman başarısız olur.
- Kayıt türü: Yalnızca TXT kullanılır; eski "SPF" kayıt türü kaldırılmıştır.
Sorgu sınırını aşıyorsanız kullanılmayan servisleri kayıttan çıkarın, bülten gibi üçüncü taraf gönderimleri kendi SPF kaydı olan bir alt alan adına taşıyın (her alt alan adının sorgu hakkı ayrıdır). include yerine IP yazmayı yalnızca adresleri değişmeyen kaynaklarda uygulayın; Microsoft 365 gibi adresleri değişebilen servislerde include kullanmayı sürdürün. 10'dan az include yazmak da tek başına güvence değildir, çünkü bu kayıtlar iç içe olabilir.
Birden fazla kaynak tek kayıtta birleştirilir (örnekte hosting sunucusu, Google Workspace ve Microsoft 365):
v=spf1 ip4:203.0.113.10 include:_spf.google.com include:spf.protection.outlook.com ~allDKIM nedir, nasıl çalışır?
DKIM (DomainKeys Identified Mail), giden her iletiye alan adınıza ait bir dijital imza ekler (RFC 6376). Gönderen sunucu seçili başlıkları ve gövde özetini özel anahtarla imzalar; alıcı açık anahtarı DNS üzerinden alıp imzayı doğrular.
DKIM iletiyi şifrelemez, yalnızca kaynağını ve yolda değişmediğini kanıtlar. İmza iletiyle birlikte taşındığı için içerik değişmedikçe yönlendirilen iletide de geçerliliğini korur; SPF'nin yanında DKIM'in de etkinleştirilmesinin nedeni budur.
DKIM seçicisi (selector) ve anahtarlar
Açık anahtar secici._domainkey.alanadiniz.com adındaki TXT kaydında tutulur. Seçici (selector), aynı alan adında birden fazla anahtar yayınlamayı sağlar; böylece her servis kendi anahtarını kullanabilir ve anahtarlar yenilenebilir. cPanel ve Plesk default, Google Workspace varsayılan olarak google seçicisini kullanır. Microsoft 365 ise selector1._domainkey ve selector2._domainkey adında iki CNAME kaydı ister; bazı bülten servisleri de DKIM'i CNAME ile yayınlar.
Anahtar en az 1024 bit olmalıdır; önerilen uzunluk 2048 bittir. 2048 bitlik anahtar, TXT dizgisinin 255 karakterlik sınırı yüzünden tırnak içindeki parçalara bölünür; harici DNS sağlayıcısına eksik kopyalanan anahtar dkim=fail sonucunun tipik nedenidir.
DKIM-Signature başlığı nasıl okunur?
Giden bir iletideki DKIM imzası şuna benzer:
DKIM-Signature: v=1; a=rsa-sha256; d=alanadiniz.com; s=default;
  h=from:to:subject; bh=...; b=...
d= imzalayan alan adı, s= seçici, h= imzalanan başlıklar, bh= gövde özeti, b= imzadır. Bir servisin seçicisini, ondan gelen iletideki s= değerinden öğrenirsiniz.
DMARC nedir, nasıl çalışır?
DMARC; SPF ve DKIM sonuçlarını görünen From adresine bağlayan politika ve raporlama katmanıdır. Kayıt _dmarc.alanadiniz.com adında, v=DMARC1 ile başlayan bir TXT kaydıdır. Bir ileti SPF veya DKIM denetimlerinden en az birini geçer ve geçtiği denetimdeki alan adı From alan adıyla hizalı olursa DMARC'tan da geçer.
DMARC'ı tanımlayan RFC 7489'un yerini Mayıs 2026'da RFC 9989 aldı; sürüm etiketi değişmediği için mevcut kayıtlar çalışmayı sürdürür.
DMARC politikaları: none, quarantine ve reject
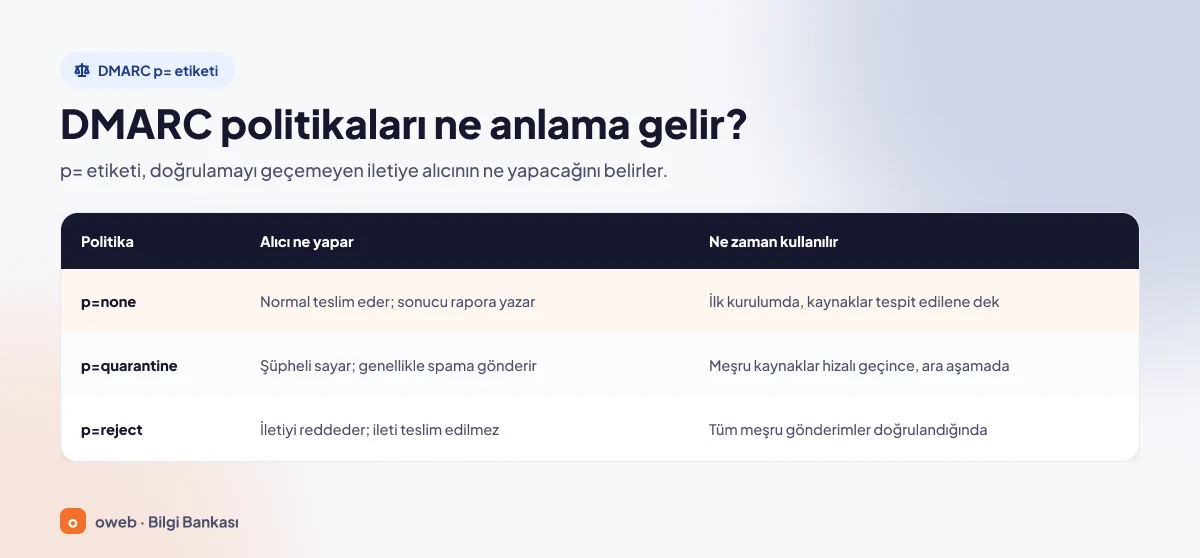
DMARC politikası p= etiketiyle belirlenir ve alıcıya, doğrulamayı geçemeyen iletiye ne yapacağını söyler.
| Politika | Alıcı ne yapar | Ne zaman kullanılır |
|---|---|---|
p=none | Özel bir işlem yapmaz; ileti normal teslim edilir, sonuç rapora yazılır. | İlk kurulumda, tüm kaynaklar raporlardan tespit edilene kadar. |
p=quarantine | İletiyi şüpheli sayar; genellikle spam klasörüne gönderir. | Meşru kaynaklar hizalı geçmeye başladıktan sonraki ara aşamada. |
p=reject | İletiyi reddeder; gönderene genellikle geri dönüş iletisi gider. | Tüm meşru gönderimler doğrulandığında ve e-posta göndermeyen alan adlarında. |
Kayıt, kendi _dmarc kaydı olmayan alt alan adlarını da kapsar. Alt alan adları için farklı bir politika sp= etiketiyle, var olmayan alt alan adları için ise RFC 9989 ile gelen np= etiketiyle tanımlanır.
DMARC hizalaması (alignment) nedir?
Hizalama, From adresindeki alan adının doğrulanan alan adıyla eşleşmesidir: SPF için zarf göndericisi, DKIM için imzadaki d= değeri esas alınır. Varsayılan gevşek modda (adkim=r, aspf=r) aynı ana alan adı (kuruluş alan adı) yeterlidir; yani bounce.alanadiniz.com, alanadiniz.com ile hizalı sayılır. Katı modda (s) alan adları birebir aynı olmalıdır.
Paylaşımlı hostingdeki tipik örnek: WordPress iletişim formu e-postayı PHP mail() ile gönderir ve zarf göndericisindeki alan adı çoğu kez sunucunun ana makine adı (hostname) olur. SPF geçse bile bu, sunucunun alan adı için geçerlidir ve From ile hizalı değildir; ileti alan adınızın DKIM anahtarıyla da imzalanmıyorsa DMARC başarısız olur. Çözüm, form e-postalarını alan adınızdaki gerçek bir e-posta hesabı üzerinden, SMTP kimlik doğrulamasıyla göndermektir.
DMARC raporları (rua) nasıl okunur?
Alıcılar, rua= etiketinde belirttiğiniz adrese genellikle günde bir kez sıkıştırılmış XML biçiminde özet rapor yollar. Raporda alan adınız adına hangi IP adresinden kaç ileti gittiği, SPF ve DKIM sonuçları ile uygulanan işlem yer alır. Her raporda şu üç noktaya bakın:
- Kaynak IP adresi tanıdığınız bir sunucuya veya servise mi ait?
- O kaynakta SPF ve DKIM sonuçları ne; en az biri From alan adıyla hizalı geçiyor mu?
- Alıcı iletiye hangi işlemi uygulamış?
Ham XML zor okunduğundan ayrı bir posta kutusu veya rapor çözümleme aracı kullanın. İleti başına gönderilen ruf= raporlarını Google ve Microsoft 365 göndermez; rua yeterlidir.
Rapor adresi başka bir alan adındaysa o alan adının DNS bölgesine alanadiniz.com._report._dmarc.rapor-alani.com adında, değeri v=DMARC1 olan bir TXT kaydı eklenmelidir; yoksa alıcılar adresi yok sayar.
pct etiketi hâlâ kullanılıyor mu?
Eski standarttaki pct=, politikanın iletilerin yüzde kaçına uygulanacağını belirtirdi. RFC 9989 bu etiketi kaldırdı ve yerine t=y test modunu getirdi: t=y, alıcıdan yayınlanan politikayı bir kademe hafif uygulamasını ister (reject yerine karantina, quarantine yerine işlem yok). Alıcılar tanımadıkları etiketleri yok saydığından pct içeren kayıtlar bozulmaz; ancak yeni standarda göre davranan bir alıcı bu değeri dikkate almayabilir. Kaydınızda p=reject; pct=10 varsa politikanın tüm iletilere uygulanabileceğini hesaba katın.
Kasım 2026 itibarıyla Google ve Microsoft belgeleri ile bazı panel formları (örneğin cPanel Zone Editor aracındaki Percentage alanı) bu etiketi hâlâ gösterir. Yine de yeni bir geçiş planını pct etiketine dayandırmayın.
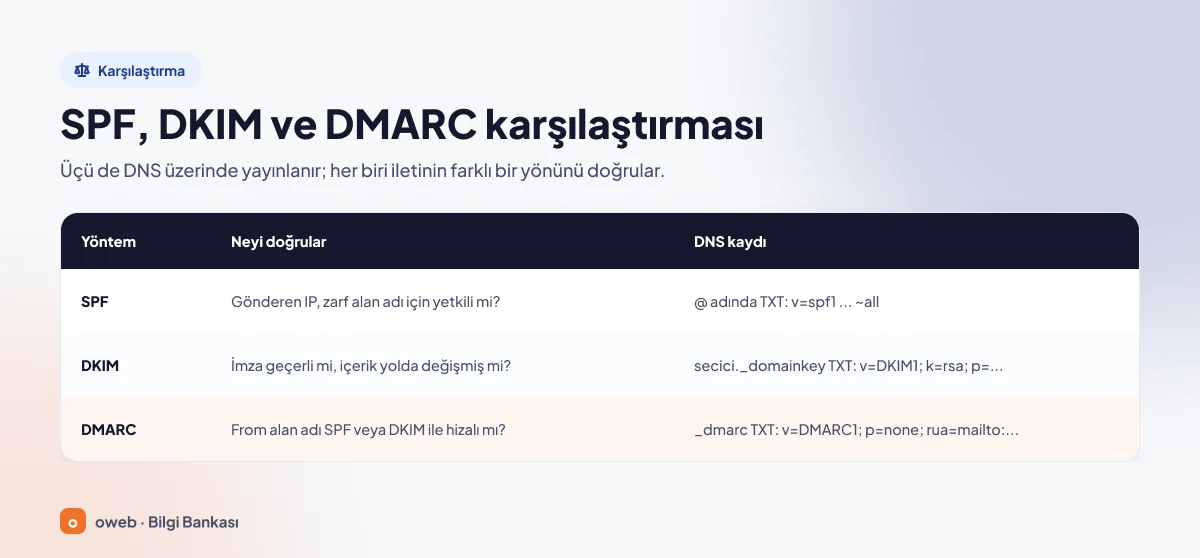
SPF, DKIM ve DMARC arasındaki farklar ve üçünün birlikte çalışması
| Yöntem | Neyi doğrular | DNS kaydı |
|---|---|---|
| SPF | Gönderen sunucunun IP adresi, zarf göndericisindeki alan adı adına e-posta göndermeye yetkili mi? | Alan adının kökünde (@) TXT: v=spf1 ... ~all |
| DKIM | İleti, imzalayan alan adının (d=) özel anahtarıyla imzalanmış mı; imzalanan başlıklar ve gövde yolda değişmemiş mi? | secici._domainkey adında TXT: v=DKIM1; k=rsa; p=... |
| DMARC | From alan adı, SPF veya DKIM ile doğrulanan alan adıyla hizalı mı; değilse alıcı ne yapsın, raporlar nereye gitsin? | _dmarc adında TXT: v=DMARC1; p=none; rua=mailto:... |
Bir iletinin alıcı sunucudaki yolculuğu şöyledir:
- Alıcı, zarf göndericisindeki alan adının SPF kaydını bağlanan IP adresiyle karşılaştırır.
DKIM-Signaturebaşlığındakid=ves=değerleriyle açık anahtarı bulup imzayı doğrular.- From alan adının
_dmarckaydını okur: SPF veya DKIM denetimlerinden biri hizalı geçtiyse ileti DMARC'tan geçer ve olağan spam denetimine devam eder; geçmediyse politika uygulanır. Sonuç her iki durumda da rapora yazılır.
SPF, DKIM ve DMARC kayıt örnekleri
Aşağıdaki üç kayıt, alanadiniz.com için tipik bir başlangıç kurulumunu gösterir.
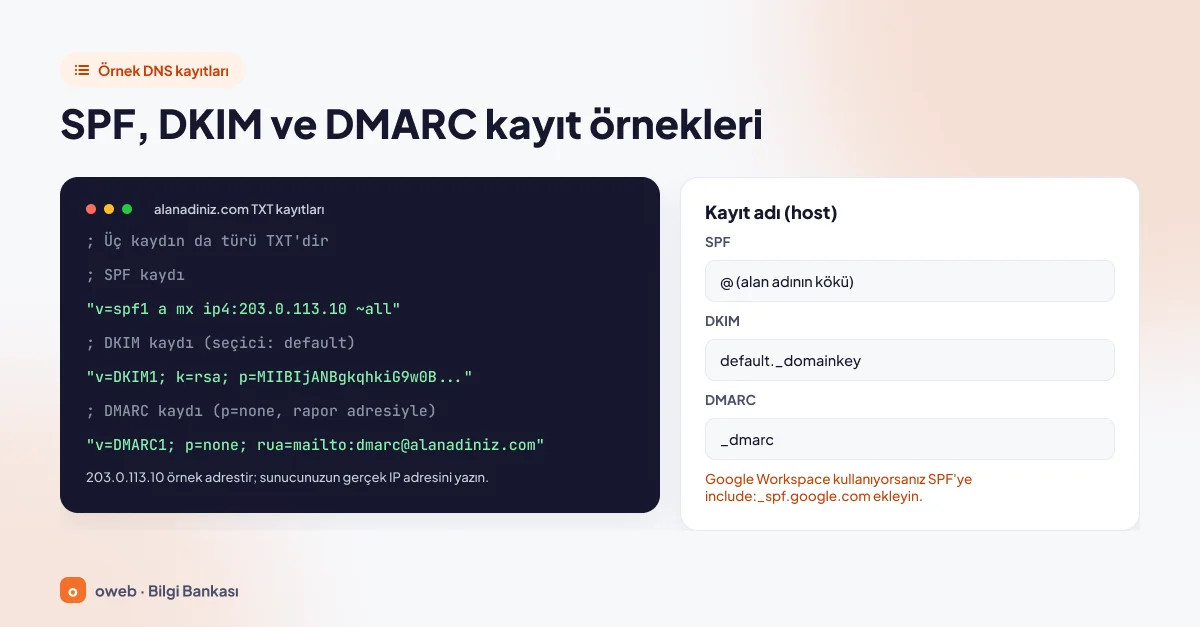
alanadiniz.com.                     TXT  "v=spf1 a mx ip4:203.0.113.10 include:_spf.google.com ~all"
default._domainkey.alanadiniz.com.  TXT  "v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8A..."
_dmarc.alanadiniz.com.              TXT  "v=DMARC1; p=none; rua=mailto:[email protected]"
Kayıt adı (host) SPF için @, DKIM için default._domainkey (seçici + ._domainkey), DMARC için _dmarc olur. Tırnak işaretleri ve sondaki nokta bölge dosyası gösterimidir; panel formlarına değeri genellikle tırnaksız girersiniz. DKIM kaydındaki p= değeri, örnekte kısaltılmış açık anahtardır.
Örnekleri olduğu gibi kopyalamayın. 203.0.113.10 yalnızca belgelerde kullanılan bir adrestir; sunucunuzun gerçek IP adresini ve DKIM anahtarını hosting panelinizden alın. include:_spf.google.com bölümünü yalnızca Google Workspace kullanıyorsanız ekleyin.
Hiç e-posta göndermeyen (park edilmiş) alan adları da taklit edilebilir; onları şu iki kayıtla kilitleyin:
alanadiniz.com.         TXT  "v=spf1 -all"
_dmarc.alanadiniz.com.  TXT  "v=DMARC1; p=reject;"
SPF, DKIM ve DMARC nasıl kurulur?
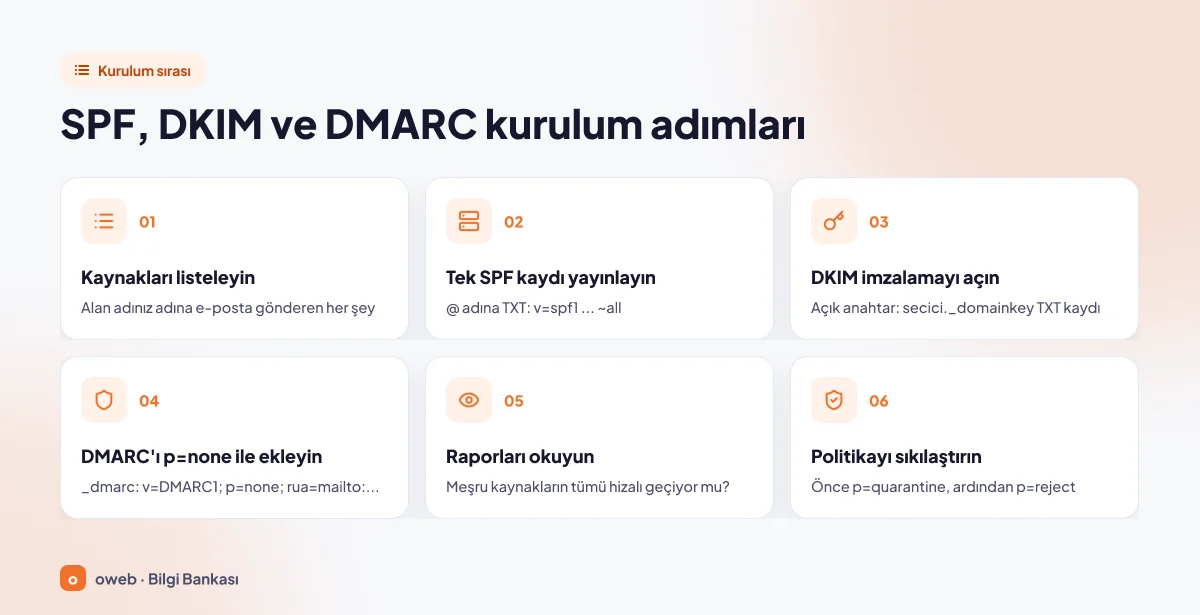
Kurulum altı adımdan oluşur ve sıra önemlidir; benzer bir sırayı dmarc.org ve RFC 9989 da önerir.
DNS kayıtlarını değiştirmeden önce mevcut TXT kayıtlarınızı bir metin dosyasına kopyalayın veya DNS bölgesini dışa aktarın. Hatalı bir SPF kaydı tüm gönderimlerinizi etkiler; yedek sayesinde eski değere hemen dönebilirsiniz.
1. Gönderen kaynakları listeleyin
Alan adınız adına e-posta gönderen her şeyi yazın: hosting sunucusu, Google Workspace veya Microsoft 365, bülten ve CRM servisleri, e-fatura yazılımları, site formları. Unutulan her kaynak, politika sıkılaştığında reddedilen ileti demektir.
2. Tek bir SPF kaydı yayınlayın
Alan adında v=spf1 kaydı varsa onu düzenleyin, yoksa alan adının köküne tek bir TXT kaydı ekleyin. Her kaynağı ip4, a, mx veya include ile işleyip kaydı ~all ile bitirin. Kaydın cPanel, Plesk ve Cloudflare'de nasıl eklendiği aşağıdaki panel bölümünde anlatılıyor.
3. DKIM imzalamayı açın
DKIM'i her kaynakta ayrı ayrı etkinleştirin: hosting panelinde, Google Workspace yönetici konsolunda (Authenticate email, ardından Start authentication) ve üçüncü taraf servislerde. Servisin verdiği seçiciyi ve açık anahtarı DNS kayıtlarına TXT kaydı olarak eklersiniz.
4. DMARC kaydını p=none ile ekleyin
Önce raporların gideceği posta kutusunu (örneğin [email protected]) oluşturun; günlük kullandığınız adresi yazmayın, çünkü rapor gönderen her alıcıdan ayrı ileti gelir. SPF ve DKIM çalıştıktan sonra (Google 48 saat beklemeyi önerir) _dmarc adına aşağıdaki kaydı ekleyin. Paneliniz bir DMARC kaydı oluşturmuşsa ikincisini eklemeyin, var olanı düzenleyin.
v=DMARC1; p=none; rua=mailto:[email protected]p=none geçici bir izleme aşamasıdır. Rapor adresi olmayan bir p=none kaydı ne koruma ne de görünürlük sağlar.
5. Raporları okuyun
Özet raporlarda şu sorunun yanıtını arayın: Meşru kaynaklarınızın tümü SPF veya DKIM ile hizalı geçiyor mu? Geçmeyenleri düzeltin. Tanımadığınız bir IP adresi üç şeyden biri olabilir: listeye yazmayı unuttuğunuz meşru bir servis, iletinizi başka adrese yönlendiren bir sunucu (SPF kalır, DKIM geçer) ya da sahtecilik girişimi. Hem SPF hem DKIM başarısızsa ve kaynağı tanımıyorsanız büyük olasılıkla sahteciliktir; karar vermeden önce IP adresinin kime ait olduğuna bakın.
6. Politikayı sıkılaştırın
Raporlarda başarısız görünen meşru kaynak kalmayınca p=none değerini önce p=quarantine, ardından p=reject yapın; süreler aşağıda anlatılıyor.
cPanel, Plesk ve Cloudflare'de kayıtlar nasıl eklenir?
Önce DNS kayıtlarınızın nerede yönetildiğini öğrenin
Kayıtlar, alan adınızın yetkili ad sunucularında (NS) yayınlanmalıdır. Ad sunucularınız Cloudflare gibi harici bir sağlayıcıyı veya alan adı firmanızı gösteriyorsa hosting panelinde eklediğiniz kayıtların etkisi olmaz. NS ve TXT kayıtlarınızı DNS sorgulama aracıyla kontrol edebilirsiniz.
Panele göre adımlar
cPanel: Email Deliverability
Hosting hesabınız cPanel kontrol paneli kullanıyorsa Email Deliverability aracı, e-postayla ilgili DNS kayıtlarındaki sorunları tek ekranda gösterir (hosting firmanız etkinleştirdiyse görünür).
- Email bölümündeki Email Deliverability öğesini açın.
- Sorun görünen alan adında Repair düğmesine tıklayın. Açılan pencerede önerilen kayıtları inceleyin; SPF önerisinde kullandığınız üçüncü taraf servislerin
includegirdilerinin durduğunu kontrol edip onaylayın. Denetimin yenilenmesi beş dakikayı bulabilir. DNS bu sunucuda yönetilmiyorsa düğme kullanılamaz. - Elle ilerlemek için Manage sayfasına girin; önerilen DKIM ve SPF kayıtları Copy ile kopyalanabilir.
- SPF kaydına kaynak eklemek için Customize seçeneğinde Include List veya IP alanlarını doldurup Install a Customized SPF Record düğmesine tıklayın. cPanel varsayılan olarak
~allönerir. - cPanel belgelerine göre güncel sürümlerde aynı ekranda DMARC bölümü ve Install the Suggested Record düğmesi bulunur. Görmüyorsanız Zone Editor aracında alan adının Manage sayfasındaki Add Record menüsünden DMARC türünü seçin.
Plesk: Mail Settings ve DNS Settings
- Websites & Domains altında alan adının Mail sekmesinden Mail Settings sayfasını açın.
- Use DKIM spam protection system to sign outgoing email messages kutusunu işaretleyip kaydedin. DNS Plesk üzerinde yönetiliyorsa
default._domainkeykaydı kendiliğinden eklenir. - DNS başka bir sağlayıcıda yönetiliyorsa aynı ekrandaki How to configure external DNS bağlantısında gösterilen kayıtları DNS sağlayıcınıza kopyalayın.
- SPF ve DMARC için alan adının DNS Settings sayfasını açın (yeni arayüzde Hosting & DNS sekmesinin altında olabilir). Var olan kaydı düzenleyin; yoksa Add Record ile TXT kaydı ekleyin.
Plesk belgelerindeki varsayılan DNS şablonu SPF kaydını -all, DMARC kaydını katı hizalama ve p=quarantine ile oluşturur (hosting firmanız değiştirmiş olabilir). Üçüncü taraf servis kullanacaksanız önce bu değerleri gözden geçirin.
Cloudflare ve diğer harici DNS sağlayıcıları
- Hosting panelinizden SPF değerini ve DKIM açık anahtarını kopyalayın.
- Cloudflare'de alan adının DNS Records sayfasında Add record düğmesine tıklayın ve Type olarak TXT seçin.
- Name alanına SPF için
@, DKIM için örneğindefault._domainkey, DMARC için_dmarcyazın; değeri içerik alanına yapıştırıp Save ile kaydedin. - Alan adının kökünde tek bir
v=spf1kaydı kaldığını doğrulayın.
Proxy durumu yalnızca A, AAAA ve CNAME kayıtlarında bulunur; DKIM'i CNAME ile yayınlayan servislerin kayıtlarını ve posta sunucusu adlarını "DNS only" olarak bırakın. Ayrıntılar Cloudflare DNS belgelerindedir. Alan adı firmanızın DNS panelinde de mantık aynıdır: tür TXT, ardından ad ve değer.
Emin değilseniz kayıt silmeden önce durun; Oweb müşterileri destek talebi açarak mevcut kayıtlarını kontrol ettirebilir.
SPF, DKIM ve DMARC kayıtları nasıl test edilir?
dig ve nslookup ile DNS sorgusu
macOS ve Linux'ta terminalden:
dig +short TXT alanadiniz.com
dig +short TXT default._domainkey.alanadiniz.com
dig +short TXT _dmarc.alanadiniz.com
Windows'ta Komut İstemi'nden (son satır PowerShell seçeneğidir):
nslookup -type=TXT alanadiniz.com
nslookup -type=TXT default._domainkey.alanadiniz.com
nslookup -type=TXT _dmarc.alanadiniz.com
Resolve-DnsName -Name "_dmarc.alanadiniz.com" -Type TXT
İlk sorguda v=spf1, üçüncü sorguda v=DMARC1 ile başlayan yalnızca birer satır görmelisiniz. Seçiciniz farklıysa default yerine onu yazın. dig yüklü değilse dağıtımınızın dnsutils veya bind-utils paketini kurun. Yerel önbelleği atlamak için sorguyu genel bir çözümleyiciye yöneltebilirsiniz:
dig +short TXT _dmarc.alanadiniz.com @1.1.1.1
nslookup -type=TXT _dmarc.alanadiniz.com 1.1.1.1
E-posta başlığında Authentication-Results satırı
En güvenilir test gerçek bir ileti göndermektir. Alan adınızdan bir Gmail adresine e-posta yollayın; ardından iletide Yanıtla düğmesinin yanındaki More (Diğer) menüsünden Show original (Orijinali göster) seçeneğine tıklayın. Diğer programlar için Google'ın başlık görüntüleme sayfası yol gösterir. Şuna benzer bir bölüm arayın:
Authentication-Results: mx.alici-sunucu.com;
  spf=pass smtp.mailfrom=alanadiniz.com;
  dkim=pass header.d=alanadiniz.com;
  dmarc=pass header.from=alanadiniz.com
smtp.mailfrom SPF'nin doğruladığı alan adını, header.d DKIM imzasındaki alan adını, header.from görünen From alan adını gösterir. İlk ikisinden hiçbiri üçüncüyle eşleşmiyorsa hizalama sorunu vardır.
Sonuçlar ne anlama gelir?
| Sonuç | Olası neden | Çözüm |
|---|---|---|
spf=none | SPF kaydı yok | Alan adının köküne tek bir v=spf1 kaydı ekleyin |
spf=softfail / fail | Gönderen IP veya servis kayıtta yok | Kaynağı ip4 ya da include ile ekleyin |
spf=permerror | İki SPF kaydı, 10'dan fazla sorgu veya yazım hatası | Kayıtları birleştirin, sorgu üreten terimleri azaltın |
dkim=none | DKIM imzalama etkin değil | Panelde veya serviste DKIM'i etkinleştirin |
dkim=fail | DNS kaydındaki anahtar yanlış ya da kırpılmış; içerik yolda değişmiş | Açık anahtarı yeniden kopyalayın, seçiciyi kontrol edin |
dmarc=fail (spf=pass iken) | From alan adı hizalı değil | Kendi alan adınızla SMTP üzerinden gönderin, serviste alan adınıza özel DKIM imzasını etkinleştirin |
Gmail, Yahoo ve Outlook.com gönderici kuralları nelerdir?
Bu kayıtlar yasal bir zorunluluk değildir; ancak büyük sağlayıcılar Şubat 2024'ten beri kimlik doğrulamayı teslimatın ön koşulu sayıyor. E-postalar spam klasörüne düşüyor ya da geri dönüyorsa ilk bakılacak yer burasıdır.
| Sağlayıcı | Tüm göndericiler | Toplu göndericiler |
|---|---|---|
| Gmail (kişisel hesaplar) | SPF veya DKIM, geçerli ters DNS (PTR), TLS, spam oranı %0,3'ün altında | Günde 5.000 ve üzeri ileti: SPF, DKIM ve DMARC (p=none yeterli), From hizalaması, tek tıkla abonelikten çıkma |
| Yahoo | SPF veya DKIM, geçerli ters DNS, spam oranı %0,3'ün altında | SPF ve DKIM birlikte, en az p=none DMARC, From hizalaması (sayısal eşik yayınlanmamıştır) |
| Outlook.com, Hotmail, Live | Duyurulan kural toplu göndericileri kapsar | 5 Mayıs 2025'ten beri günde 5.000'den fazla ileti: SPF ve DKIM geçmeli, DMARC en az p=none ve hizalı olmalı |
Gmail kuralları kişisel Gmail hesaplarına (@gmail.com, @googlemail.com) gönderilen iletiler için geçerlidir. Gmail, kimliği doğrulanmayan iletiyi 5.7.26 hatasıyla reddedebilir veya spam olarak işaretleyebilir (Google'ın gönderici yönergeleri). Outlook.com'da kurala uymayan toplu gönderimler gereksiz e-posta (Junk Email) klasörüne düşer ya da 550 5.7.515 hatasıyla geri döner. Kurallar Kasım 2026 itibarıyla böyledir; küçük göndericiler için de SPF ve DKIM olmadan teslimat güvenilir değildir.
DMARC politikası kademeli olarak nasıl sıkılaştırılır?
- İzleme (
p=none): Google, raporları en az bir hafta izlemeyi; RFC 9989 isep=rejecthedefleyen alan adlarının en az bir ay bu aşamada kalmasını önerir. - Karantina (
p=quarantine): Meşru kaynakların tümü hizalı geçince politikayı değiştirin ve benzer bir süre izleyin. - Ret (
p=reject): Raporlarda başarısız görünen meşru kaynak kalmadıysa son adıma geçin.
v=DMARC1; p=quarantine; rua=mailto:[email protected]
v=DMARC1; p=reject; rua=mailto:[email protected]p=reject en güçlü korumadır ama herkes için zorunlu değildir. RFC 9989, kullanıcıları e-posta listelerine yazan alan adlarında p=reject kullanılmamasını önerir; çünkü liste yazılımları iletiyi değiştirip doğrulamayı bozabilir.
Kurulumda sık yapılan hatalar
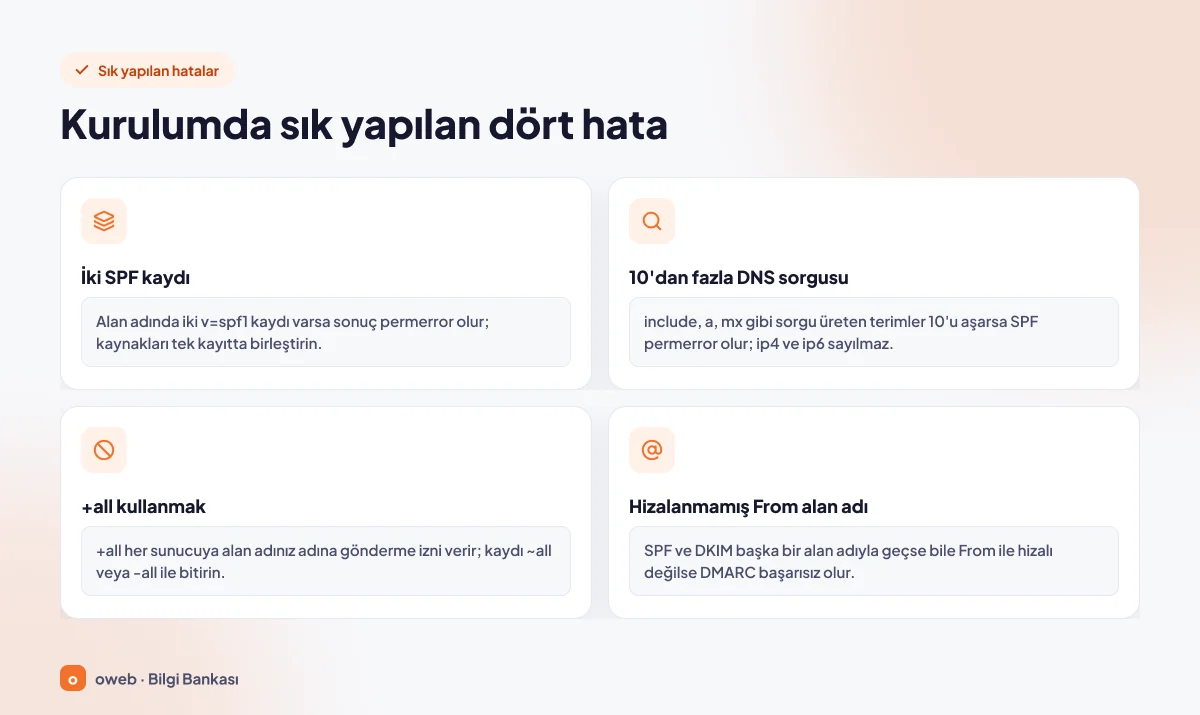
- İki SPF kaydı: Sonuç
permerrorolur; tüm kaynakları tek kayıtta birleştirin. - 10'dan fazla DNS sorgusu:
include,a,mxgibi sorgu üreten terimlerin toplamı 10'u aşarsa SPF sonucupermerrorolur. - +all kullanmak: Her sunucuya alan adınız adına gönderme izni verir; kaydı
~allveya-allile bitirin. - Hizalanmamış From alan adı: SPF ve DKIM başka bir alan adıyla geçse bile From ile hizalı değilse DMARC başarısız olur.
- İki DMARC kaydı:
_dmarcadında yalnızca bir TXT kaydı olmalıdır; panelin eklediği kayıt varsa yenisini eklemek yerine onu düzenleyin. - Yazım hataları:
include:yerineinclude=yazmak, iki noktadan sonra boşluk bırakmak,ip4:yerineipv4:yazmak. - Raporları okumadan
p=rejectyapmak: Unutulan form veya fatura servisi iletileri fark edilmeden reddedilir.
BIMI ve ARC nedir?
BIMI, kimliği doğrulanmış iletilerin yanında marka logonuzu gösterir. Ön koşulu DMARC politikasının p=quarantine veya p=reject olmasıdır; Gmail ayrıca VMC ya da CMC türünde bir marka sertifikası ister.
ARC (RFC 8617), iletiyi yönlendiren ara sunucuların gördükleri doğrulama sonuçlarını imzalı başlıklarla aktarmasını sağlar; böylece alıcı, yönlendirmede SPF doğrulaması bozulan iletinin ilk hâlinde doğrulamayı geçtiğini görebilir. ARC deneysel bir standarttır ve iletiyi yönlendiren sunucular tarafından uygulanır; alan adı sahibi olarak sizin ayrıca yapmanız gereken bir ayar yoktur.
Sıkça sorulan sorular
SPF, DKIM ve DMARC'ın üçü de gerekli mi?
Yasal bir zorunluluk değildir ama pratikte üçü de gereklidir. Gmail her göndericiden en az SPF veya DKIM, toplu göndericilerden üçünü birlikte ister. SPF yönlendirmede bozulur ama DKIM geçerliliğini korur; ikisi de From adresini korumaz ama DMARC korur.
DMARC p=none yeterli mi?
Toplu gönderici kurallarını karşılamaya yeter ama sahteciliği durdurmaz. p=none yalnızca rapor toplar; koruma p=quarantine veya p=reject ile başlar.
SPF ve DKIM geçtiği hâlde DMARC neden başarısız olur?
Çünkü ikisi de From adresinizdeki alan adından farklı bir alan adı için geçmiştir. Başlıktaki smtp.mailfrom ve header.d değerlerini header.from ile karşılaştırın; eşleşmiyorsa bülten veya CRM servisinizde alan adınıza özel DKIM imzasını etkinleştirin. Microsoft'un DMARC belgesi bu durumu örnek başlıklarla anlatır.
Bir alan adında iki SPF kaydı olur mu?
Hayır. Aynı alan adında birden fazla v=spf1 kaydı varsa SPF sonucu permerror olur; tüm gönderen kaynakları tek kayıtta birleştirin.
E-posta göndermeyen alan adı için SPF ve DMARC gerekir mi?
Evet. Bu alan adları da taklit edilebilir; v=spf1 -all ve v=DMARC1; p=reject; kayıtlarıyla kilitleyin.
Kayıtlar ne kadar sürede aktif olur?
Değişiklik, kaydın TTL değerine bağlı olarak çoğu zaman birkaç dakika ile birkaç saat arasında yayılır. Google ise SPF ve DKIM'in devreye girmesinin 48 saati bulabileceğini belirtir. Beklerken dig veya nslookup ile kaydın yayınlandığını doğrulayın.
Kayıtlarım doğru ama e-postalarım hâlâ spama düşüyor, neden?
Kimlik doğrulama gerekli ama tek başına yeterli değildir. Gönderici itibarı, IP adresinin ters DNS kaydı, içerik ve spam şikâyetleri de sonucu etkiler. Önce başlıkta üç sonucun da pass olduğunu doğrulayın.
Sonuç
SPF, DKIM ve DMARC birlikte kurulduğunda alan adınızın taklit edilmesi zorlaşır ve meşru iletileriniz gelen kutusuna daha güvenilir biçimde ulaşır. Tek bir SPF kaydı yayınlayın, DKIM'i etkinleştirin, DMARC'ı p=none ve rapor adresiyle başlatıp raporlarda sorun kalmayınca sıkılaştırın; her değişiklikten önce DNS kayıtlarınızı yedekleyin.
Alan adınıza özel adreslerle çalışmak istiyorsanız Oweb'in kurumsal e-posta sayfasını inceleyebilir, takıldığınız noktada destek ekibine yazabilirsiniz.
